
Cada interacción digital genera información. Una compra electrónica, una aplicación móvil, una plataforma de inteligencia artificial o un sistema de reconocimiento facial pueden registrar no solo nombres o números de identificación, sino también preferencias, hábitos, ubicaciones y patrones de comportamiento. La protección de datos, por tanto, ya no se limita a mantener información en secreto: busca determinar quién puede utilizarla, para qué finalidad, durante cuánto tiempo y bajo qué garantías.
En Ecuador, este derecho tiene reconocimiento constitucional y se desarrolla mediante la Ley Orgánica de Protección de Datos Personales (LOPDP), vigente desde 2021. La ley regula tratamientos automatizados y no automatizados y reconoce principios, derechos y obligaciones para responsables y encargados. Superintendencia de Datos a escala internacional, el Reglamento General de Protección de Datos de la Unión Europea (RGPD) constituye uno de los principales referentes regulatorios y consolida principios como licitud, transparencia, minimización, limitación de finalidad, seguridad y responsabilidad.
Un dato personal es cualquier información relacionada con una persona identificada o identificable. Por ello, la protección no se limita al nombre o al número de cédula: también puede comprender identificadores digitales, ubicación, comportamiento en línea o diferentes datos que, combinados, permitan reconocer a una persona. La Comisión Europea utiliza esta misma aproximación al explicar que incluso información seudonimizada puede continuar siendo dato personal cuando exista posibilidad de reidentificación. European Commission
La protección se intensifica frente a categorías particularmente delicadas, como información de salud, genética o biométrica. Sobre estos tratamientos operan principios como licitud, finalidad, proporcionalidad, minimización, transparencia, seguridad y responsabilidad proactiva. El consentimiento sigue siendo relevante, pero no representa una autorización universal: debe ser libre, específico, informado e inequívoco. Las Directrices 05/2020 del Comité Europeo de Protección de Datos sobre consentimiento insisten precisamente en estas condiciones. Junta Europea de Protección de Datos
En Ecuador, el sistema se estructura fundamentalmente alrededor de la LOPDP y su Reglamento General. A estas normas se suman las regulaciones emitidas progresivamente por la Superintendencia de Protección de Datos Personales. La sección oficial de resoluciones de la SPDP muestra cómo durante 2025 y 2026 la autoridad desarrolló reglas sobre evaluaciones de riesgo, contratos, transferencias internacionales, anonimización, tratamiento a gran escala, inteligencia artificial, biometría y vulneraciones de seguridad. Superintendencia de Datos
Particular importancia tiene la Resolución SPDP-SPD-2026-0037-R, que reformó la regulación ecuatoriana sobre inteligencia artificial. La norma utiliza los conceptos de acceso, visibilidad y control efectivo sobre los datos para determinar el alcance de determinadas responsabilidades. El documento de análisis proporcionado explica que este enfoque desplaza la atención desde la mera posesión formal de información hacia la capacidad real de conocer, influir o intervenir en el tratamiento y en sus resultados.
En perspectiva comparada, el RGPD mantiene una lógica similar mediante el principio de accountability: las organizaciones no solo deben respetar las reglas, sino estar en condiciones de demostrar su cumplimiento. La Comisión Europea identifica siete principios centrales del régimen europeo, entre ellos limitación de finalidad, minimización, seguridad y responsabilidad. European Commission
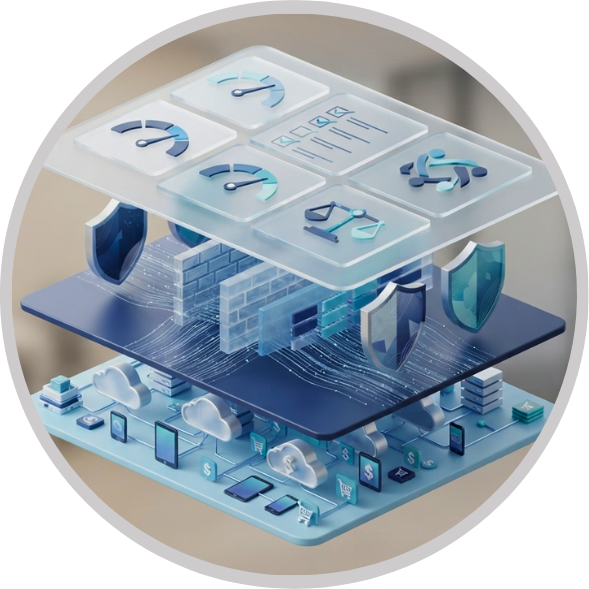
Los titulares poseen derechos que les permiten recuperar cierto control sobre la utilización de su información. Entre ellos se encuentran acceso, rectificación, eliminación, oposición, portabilidad y garantías frente a determinadas decisiones automatizadas. El RGPD reconoce igualmente derechos de acceso, rectificación, supresión, restricción, portabilidad, oposición y protección frente a decisiones exclusivamente automatizadas. European Commission
Para responsables y encargados, estos derechos se traducen en obligaciones organizativas. No basta con disponer de una política de privacidad: las empresas deben conocer qué información poseen, determinar su base jurídica, limitar los accesos, definir periodos de conservación, controlar a sus proveedores, implementar medidas de seguridad y conservar evidencia sobre las decisiones adoptadas.
La gestión de vulneraciones muestra con claridad este cambio. La Resolución SPDP-SPD-2026-0040-R, incluida en el catálogo oficial de la SPDP, establece una normativa específica para las notificaciones de vulneraciones de seguridad. Superintendencia de Datos Según el documento aportado, el encargado debe comunicar determinados incidentes al responsable dentro de un máximo de dos días hábiles y el responsable dispone de cinco días hábiles para realizar la correspondiente notificación ante la SPDP; cuando exista riesgo para los titulares, también debe comunicárseles sin demora.
La inteligencia artificial cambia la naturaleza del problema porque ya no solo utiliza datos existentes: también puede inferir nueva información. Un sistema puede construir perfiles, detectar patrones o producir clasificaciones sin necesidad de acceder de manera visible a todos los datos originales. Por ello, el concepto ecuatoriano de “control efectivo” resulta particularmente relevante: la responsabilidad puede vincularse con la capacidad técnica, contractual u organizativa de influir sobre los datos, el tratamiento o los resultados del sistema.
La biometría constituye otro escenario crítico. La Resolución SPDP-SPD-2026-0039-R, oficialmente listada por la Superintendencia, establece una regulación específica para este tratamiento. Superintendencia de Datos La norma parte de la especial sensibilidad de características como rostro, huellas, voz o iris cuando permiten identificar unívocamente a una persona. El análisis suministrado señala además la obligación de evaluar riesgos, realizar evaluaciones de impacto y, en determinados tratamientos fundamentados en consentimiento, ofrecer alternativas no biométricas.
El desafío se amplía en servicios en la nube, comercio electrónico y redes sociales. Una organización puede captar información mediante una aplicación, almacenarla con un proveedor externo, procesarla mediante otro servicio y posteriormente utilizarla con herramientas de inteligencia artificial. En consecuencia, proteger datos implica controlar toda la cadena tecnológica. Esta visión coincide con el NIST Privacy Framework, que plantea la privacidad como parte integral de la gestión empresarial del riesgo.
La principal transformación del derecho de protección de datos es que el cumplimiento está dejando de evaluarse únicamente a través de documentos formales. Una organización puede tener contratos, avisos de privacidad y formularios de consentimiento y, aun así, mantener graves deficiencias si desconoce sus flujos de información o no puede demostrar cómo controla a sus proveedores.
El documento analizado identifica precisamente esta transición dentro del régimen ecuatoriano: la gobernanza exige auditar proveedores, actualizar contratos, conservar registros, gestionar consentimientos y mantener evaluaciones de impacto y evidencia de debida diligencia. De esta manera, la protección de datos se conecta cada vez más con ciberseguridad, contratación tecnológica, compliance, gestión de riesgos y diseño de productos digitales.
La pregunta relevante deja entonces de ser únicamente “¿tenemos autorización para tratar este dato?” y pasa a ser “¿podemos explicar y demostrar por qué necesitamos tratarlo, quién interviene y qué controles hemos implementado?”. Ese cambio resume el tránsito de la privacidad documental hacia la responsabilidad demostrable.
La protección de datos personales no pretende impedir la innovación tecnológica. Su función consiste en establecer condiciones para que la utilización de información sea legítima, proporcional, transparente y segura. En consecuencia, inteligencia artificial, biometría, servicios en la nube o comercio electrónico no son incompatibles con la privacidad, pero requieren una gobernanza capaz de identificar y controlar sus riesgos.
En Ecuador, la combinación entre la LOPDP y la creciente normativa de la SPDP muestra una evolución hacia una regulación más técnica y preventiva. Las nuevas reglas sobre IA, biometría y vulneraciones de seguridad refuerzan la necesidad de conocer los flujos de datos, controlar proveedores, realizar evaluaciones de riesgo y documentar las decisiones adoptadas. Superintendencia de Datos
La verdadera madurez en protección de datos comienza cuando una organización deja de preguntarse únicamente si puede utilizar determinada información y empieza a preguntarse si puede justificar, proteger y demostrar adecuadamente ese uso. En la economía digital, esa capacidad se convierte tanto en una obligación jurídica como en un elemento estratégico de confianza.
Asamblea Nacional del Ecuador. (2021). Ley Orgánica de Protección de Datos Personales. Registro Oficial Suplemento 459. Texto de la LOPDP. Superintendencia de Datos
Presidencia de la República del Ecuador. (2023). Reglamento General a la Ley Orgánica de Protección de Datos Personales. Decreto Ejecutivo No. 904. Consultar el Reglamento General.
Superintendencia de Protección de Datos Personales. (2026). Resoluciones y normativa de protección de datos personales. Repositorio oficial de resoluciones de la SPDP. Superintendencia de Datos
Parlamento Europeo y Consejo de la Unión Europea. (2016). Reglamento (UE) 2016/679 — Reglamento General de Protección de Datos. Texto oficial del RGPD en EUR-Lex.
European Data Protection Board. (2020). Directrices 05/2020 sobre el consentimiento en el sentido del Reglamento (UE) 2016/679. Consultar las directrices del EDPB. Junta Europea de Protección de Datos
European Commission. Principles of the GDPR. Principios del Reglamento General de Protección de Datos. European Commission
Boeckl, K. & Lefkovitz, N. (2020). NIST Privacy Framework: A Tool for Improving Privacy through Enterprise Risk Management. National Institute of Standards and Technology. NIST Privacy Framework.