
La inteligencia artificial interviene cada vez con mayor frecuencia en decisiones relacionadas con el empleo, el crédito, el consumo, la publicidad, la seguridad y los servicios públicos. Su expansión ofrece oportunidades de eficiencia e innovación, pero también incrementa los riesgos de discriminación, vigilancia, opacidad y utilización indebida de datos personales. Frente a este escenario, los países latinoamericanos han comenzado a desarrollar respuestas regulatorias que sitúan los derechos fundamentales en el centro de la transformación digital.
Este proceso configura un nuevo paradigma jurídico. En la economía tradicional, la jurisdicción se vinculaba principalmente con el domicilio de la empresa o la ubicación de sus instalaciones. En el entorno digital, una organización puede ofrecer servicios, analizar comportamientos y adoptar decisiones sobre habitantes de un país sin mantener oficinas o servidores en su territorio. Por ello, las nuevas normas tienden a seguir al dato, al usuario y a los efectos del tratamiento, antes que a la infraestructura tecnológica.
El caso ecuatoriano permite observar esta transformación con claridad. La Resolución Nº SPDP-SPD-2026-0009-R no constituye una ley integral sobre inteligencia artificial, sino una norma especializada que extiende las garantías de la protección de datos personales al ciclo de vida de los sistemas automatizados. Su relevancia reside en que somete a obligaciones concretas a desarrolladores, entrenadores, implementadores, desplegadores y proveedores cuyos sistemas traten información personal dentro del ámbito de aplicación de la legislación ecuatoriana.
La soberanía digital puede entenderse como la capacidad de un Estado para proteger los derechos de las personas frente a tratamientos tecnológicos realizados dentro o fuera de su territorio. No supone necesariamente localizar todos los datos en servidores nacionales, sino garantizar que las empresas extranjeras no queden exentas de responsabilidad por carecer de presencia física. Esta lógica se refleja en diferentes legislaciones latinoamericanas que aplican sus disposiciones cuando una organización ofrece bienes o servicios a residentes o controla su comportamiento.
La protección de datos constituye la principal base jurídica de este modelo. Principios como finalidad, transparencia, minimización, seguridad y responsabilidad proactiva obligan a las organizaciones a demostrar cómo utilizan la información y qué medidas aplican para prevenir daños. En el contexto de la inteligencia artificial, estas obligaciones requieren identificar los datos utilizados, documentar las finalidades del sistema, evaluar riesgos, explicar decisiones relevantes y establecer mecanismos para corregir resultados perjudiciales.
Paralelamente, América Latina ha comenzado a adoptar enfoques regulatorios basados en riesgos. Chile mantiene un proyecto de regulación de sistemas de inteligencia artificial inspirado en categorías de riesgo; Brasil tramita el Proyecto de Ley Nº 2338/2023; y otros países desarrollan iniciativas generales o sectoriales. Aunque los instrumentos no son uniformes, existe una convergencia en torno a la protección de derechos, la evaluación de impacto y la supervisión de decisiones automatizadas.
La regulación ecuatoriana se apoya en la Ley Orgánica de Protección de Datos Personales, su reglamento y las resoluciones emitidas por la Superintendencia de Protección de Datos Personales. La Resolución Nº SPDP-SPD-2026-0009-R aplica este marco al desarrollo y operación de sistemas de inteligencia artificial. En consecuencia, no regula todos los aspectos tecnológicos, comerciales o de propiedad intelectual relacionados con la IA, pero sí establece obligaciones vinculantes cuando se procesan datos personales.
Su dimensión más significativa es el alcance transfronterizo. La norma comprende a los actores que desarrollen, entrenen, implementen, desplieguen o provean sistemas que traten datos personales incluidos en el ámbito territorial de la legislación ecuatoriana, independientemente de dónde se encuentre la infraestructura tecnológica. Esto significa que una empresa extranjera puede quedar sometida al régimen ecuatoriano cuando dirige servicios a personas residentes en Ecuador o monitorea su comportamiento, aunque sus servidores y oficinas se encuentren en otro país.
El cumplimiento exige, en primer lugar, elaborar un inventario de sistemas de inteligencia artificial y flujos de datos. La organización debe determinar qué información recopila, qué finalidad persigue, qué proveedores intervienen, dónde se almacena la información y qué decisiones se adoptan mediante algoritmos. También debe evaluar si corresponde designar un representante local, realizar una evaluación de impacto o adoptar salvaguardas especiales para transferencias internacionales.
La resolución exige gestionar los riesgos antes del desarrollo o utilización del sistema, mantener registros de tratamiento, implementar medidas de seguridad y efectuar auditorías proporcionales al nivel de riesgo. Estas obligaciones trasladan la protección de datos a las fases iniciales del producto. El cumplimiento ya no puede limitarse a publicar una política de privacidad; debe integrarse en el diseño tecnológico, la selección de proveedores y la arquitectura de procesamiento.
Un componente central es el derecho frente a decisiones automatizadas. La legislación ecuatoriana permite solicitar información sobre los criterios utilizados, presentar observaciones y oponerse a decisiones basadas total o parcialmente en valoraciones automatizadas cuando produzcan efectos jurídicos o afecten significativamente derechos y libertades. Por ello, las empresas deben incorporar mecanismos reales de revisión humana. La intervención no puede ser simbólica: la persona encargada debe tener capacidad para comprender, revisar y modificar el resultado algorítmico.
La transferencia internacional de datos representa otro punto crítico. Los sistemas de IA suelen depender de infraestructuras, proveedores y subencargados ubicados en múltiples jurisdicciones. Las empresas deben mapear estos movimientos y utilizar mecanismos jurídicos adecuados, como garantías contractuales, decisiones de adecuación o normas corporativas vinculantes. La gestión de la inteligencia artificial se convierte, por tanto, en una responsabilidad simultáneamente jurídica, técnica, contractual y organizacional.
El modelo ecuatoriano presenta como principal ventaja su carácter pragmático. En lugar de esperar una ley integral de inteligencia artificial, la autoridad aplica instrumentos jurídicos existentes a tecnologías que ya generan consecuencias sobre las personas. Esto permite emplear mecanismos consolidados, como evaluaciones de impacto, protección desde el diseño, registros de tratamiento y derechos de acceso, oposición o explicación.
Sin embargo, el modelo también plantea interrogantes. La distribución de responsabilidades entre desarrolladores, proveedores, implementadores, responsables y encargados puede resultar difícil de determinar en cadenas tecnológicas internacionales. Además, las pequeñas empresas y los emprendimientos pueden enfrentar mayores costos para realizar evaluaciones, auditorías y revisiones contractuales. La proporcionalidad y la emisión de guías sectoriales serán esenciales para evitar que el cumplimiento se transforme en una barrera desproporcionada.
La comparación regional demuestra que no existe todavía un régimen latinoamericano uniforme de inteligencia artificial. No obstante, se observan principios comunes: protección de derechos, extraterritorialidad, transparencia, supervisión humana y gestión de riesgos. Esta convergencia podría facilitar programas regionales de cumplimiento, siempre que las autoridades cooperen y eviten crear procedimientos incompatibles entre países.
Para las empresas globales, la principal consecuencia es estratégica. Ya no resulta suficiente aplicar una política internacional genérica. Las organizaciones necesitan una estructura común de gobernanza y módulos locales que contemplen derechos, procedimientos, representantes, contratos y criterios regulatorios propios de cada jurisdicción. La protección de datos y la responsabilidad algorítmica deben incorporarse desde el diseño del producto y no después de su lanzamiento.
El nuevo paradigma digital latinoamericano desplaza el centro de la regulación desde la ubicación de los servidores hacia los datos, las personas y los efectos del tratamiento. Las empresas digitales pueden quedar sometidas a la jurisdicción de un país aunque carezcan de instalaciones físicas, siempre que dirijan actividades a su población o procesen información dentro de los criterios establecidos por la legislación.
Ecuador constituye un ejemplo relevante porque ha convertido los principios generales de protección de datos en obligaciones específicas para sistemas de inteligencia artificial. La Resolución Nº SPDP-SPD-2026-0009-R exige gestión de riesgos, evaluaciones de impacto, transparencia, seguridad, auditorías y mecanismos de intervención humana. Su importancia no radica en regular toda la inteligencia artificial, sino en ofrecer una respuesta inmediata frente a los efectos que estos sistemas producen sobre los derechos personales.
Para las empresas extranjeras, el cumplimiento debe comenzar con la identificación de sistemas, datos, proveedores y transferencias. A partir de ese diagnóstico, será necesario establecer controles técnicos y jurídicos, revisar contratos, documentar decisiones y habilitar procedimientos de oposición y revisión humana. Estas tareas requieren coordinación entre las áreas legales, tecnológicas, comerciales y de seguridad.
En definitiva, la consolidación del paradigma dependerá no solo de la aprobación de normas, sino de su capacidad para transformar prácticas empresariales y decisiones públicas. La regulación será legítima si protege derechos sin bloquear injustificadamente la innovación. Al mismo tiempo, la inteligencia artificial será sostenible únicamente cuando la transparencia, la trazabilidad y la responsabilidad dejen de considerarse obstáculos y sean entendidas como condiciones esenciales de confianza y competitividad.
Asamblea Nacional del Ecuador. (2021). Ley Orgánica de Protección de Datos Personales. Registro Oficial.
https://spdp.gob.ec/wp-content/uploads/2024/12/03.pdf.pdf
Banco Interamericano de Desarrollo. (2025). An Enabling Regulatory Framework for Artificial Intelligence in Latin America and the Caribbean. BID.
https://publications.iadb.org/en/enabling-regulatory-framework-artificial-intelligence-latin-america-and-caribbean
Organización de las Naciones Unidas para la Educación, la Ciencia y la Cultura. (2021). Recomendación sobre la Ética de la Inteligencia Artificial. UNESCO.
https://www.unesco.org/es/legal-affairs/recommendation-ethics-artificial-intelligence
Presidencia de la República del Ecuador. (2023). Reglamento General a la Ley Orgánica de Protección de Datos Personales.
https://spdp.gob.ec/wp-content/uploads/2024/12/04.pdf.pdf
Superintendencia de Protección de Datos Personales del Ecuador. (2026). Resolución Nº SPDP-SPD-2026-0004-R: Norma General de Transferencias o Comunicaciones Nacionales e Internacionales de Datos Personales.
https://spdp.gob.ec/wp-content/uploads/2026/01/04.01.01-SPSP-SPD-2026-0004-R-Norma-general-de-transferencias-signed.pdf
Superintendencia de Protección de Datos Personales del Ecuador. (2026). Resolución Nº SPDP-SPD-2026-0009-R: Norma General para la Garantía del Derecho de Protección de Datos Personales en el Uso de Sistemas de Inteligencia Artificial.
https://spdp.gob.ec/wp-content/uploads/2026/02/ResolIA.pdf
La Unión Europea ha decidido asumir un rol protagónico en el debate sobre cómo deben regularse las tecnologías de Inteligencia Artificial (IA). En octubre de 2025, el Reglamento Europeo de Inteligencia Artificial (RIA o AI Act) ya no es un simple proyecto, sino un cuerpo normativo que comienza a desplegar efectos reales. El objetivo declarado es ambicioso: garantizar que la IA se desarrolle y utilice dentro de un marco que respete los derechos fundamentales de las personas. Sin embargo, este esfuerzo también plantea dilemas complejos que van desde la carga regulatoria hasta la interpretación judicial de conceptos aún difusos.
Este avance normativo europeo representa mucho más que un listado de prohibiciones y obligaciones. Es un intento de establecer un pacto social y jurídico alrededor de una tecnología que tiene el potencial de redefinir la vida económica, política y cultural. Y como ocurre en toda iniciativa de gran escala, el impacto no se limita a las fronteras europeas: la sombra de Bruselas alcanza a empresas, gobiernos y tribunales en todo el mundo.
El análisis del RIA nos obliga, entonces, a movernos en dos planos: el técnico, donde se definen riesgos y obligaciones concretas; y el estratégico, donde se juega la competitividad de empresas, el equilibrio regulatorio y el alcance de los derechos de las personas en la era digital.
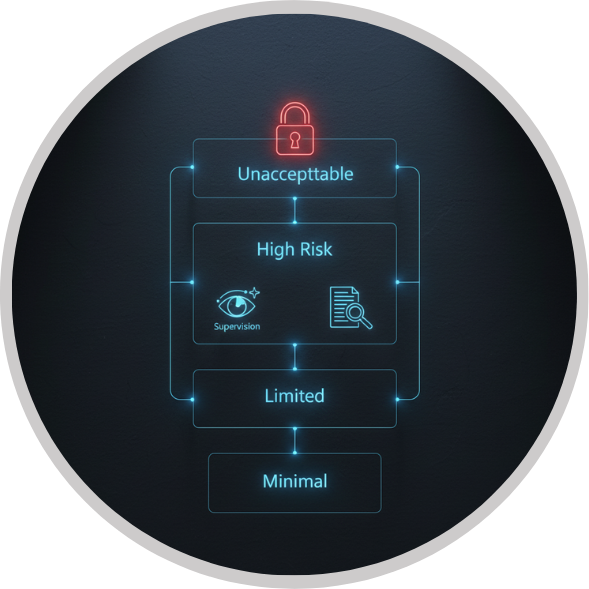
El RIA estructura la regulación de la IA en función del nivel de riesgo. De este modo, se identifican cuatro categorías: riesgo inaceptable, alto riesgo, riesgo limitado y riesgo mínimo. La idea es sencilla en apariencia: cuanto mayor sea la probabilidad de daño, mayores deben ser los controles. En la práctica, sin embargo, esta clasificación supone un reto para empresas y autoridades que deberán determinar en qué nivel se encuentra cada sistema y cómo cumplir con las obligaciones correspondientes.
Las prácticas consideradas de riesgo inaceptable son especialmente relevantes. Aquí se ubican aquellas aplicaciones que se consideran contrarias a la dignidad y los derechos fundamentales: manipulación subliminal, explotación de vulnerabilidades por edad o discapacidad, sistemas de puntuación social, predicción de delitos a partir de perfiles, creación masiva de bases de datos faciales sin consentimiento, inferencia emocional en espacios laborales o educativos, y el reconocimiento biométrico en tiempo real en lugares públicos. Estos usos están expresamente prohibidos, y su incumplimiento acarrea sanciones económicas que pueden superar los 30 millones de euros o el 7 % de la facturación anual de la empresa.
Por encima de estas prohibiciones, el Reglamento también impone un régimen de obligaciones estrictas para los sistemas de alto riesgo. Estos abarcan desde la gestión de riesgos y la calidad de los datos de entrenamiento hasta la documentación técnica, la trazabilidad y la supervisión humana. El propósito es garantizar que las decisiones de la IA no queden en la opacidad, sino que exista un rastro verificable que permita comprender cómo y por qué un sistema toma determinada decisión. Incluso los modelos de propósito general — capaces de ser utilizados en múltiples aplicaciones — están sujetos a reglas específicas, como reportar incidentes, documentar los conjuntos de entrenamiento y establecer protocolos de seguridad.
Uno de los mayores desafíos del RIA es cómo equilibrar la innovación con la protección de derechos fundamentales. Si bien la intención de la Unión Europea es clara, existe el riesgo de que el exceso de carga regulatoria afecte la competitividad de las startups y pequeñas empresas tecnológicas. Estas carecen, en muchos casos, de los recursos necesarios para implementar auditorías, documentar procesos y sostener el nivel de cumplimiento exigido. Por contraste, los grandes actores tecnológicos cuentan con departamentos legales y técnicos que les permiten absorber con mayor facilidad estas exigencias.
Además, el Reglamento plantea problemas de interpretación conceptual. ¿Qué se entiende exactamente por manipulación subliminal? ¿Hasta dónde una estrategia de personalización de contenido deja de ser legítima y pasa a convertirse en explotación de vulnerabilidades? Estas preguntas no son triviales. El modo en que los tribunales y autoridades interpreten estas disposiciones determinará el alcance real del RIA y la seguridad jurídica de las empresas. La ambigüedad puede derivar en disputas judiciales complejas y en la necesidad de que el Tribunal de Justicia de la Unión Europea siente precedentes.
El carácter extraterritorial del RIA también genera interrogantes. Aunque es una norma europea, su aplicación se extiende a proveedores que, aun estando fuera del continente, ofrezcan servicios que impacten en el mercado europeo. Esto obliga a compañías de América Latina, Asia y otras regiones a revisar sus modelos de negocio si pretenden operar con clientes europeos. Sin embargo, ejecutar esta extraterritorialidad no será sencillo: ¿cómo imponer sanciones a empresas sin presencia física en Europa? Esta tensión refleja la ambición de la norma, pero también anticipa conflictos de jurisdicción y de cumplimiento.
Más allá de Europa, el RIA se proyecta como un referente regulatorio internacional. América Latina, por ejemplo, podría ver en este marco un modelo a seguir —aunque con adaptaciones necesarias a sus propias realidades sociales y económicas—. En países donde el debate sobre la regulación de la IA apenas comienza, la experiencia europea puede servir de inspiración, pero también de advertencia sobre las tensiones que acarrea intentar legislar una tecnología en constante evolución.
Para las empresas latinoamericanas, especialmente aquellas que buscan expandirse hacia el mercado europeo, el RIA no es un tema ajeno. Sus obligaciones se convierten en un estándar que deberán cumplir si quieren operar en ese entorno. Esto abre oportunidades para que firmas locales se posicionen como expertas en “IA conforme a Europa”, pero también impone costos que podrían dejar fuera de juego a actores emergentes. El impacto, por tanto, no será solo legal, sino también económico y estratégico.
Por otro lado, el Acta Europea también plantea un mensaje político: Europa quiere liderar la conversación global sobre la ética y el control de la IA. Al igual que ocurrió con el Reglamento General de Protección de Datos (RGPD), el llamado “efecto Bruselas” puede marcar la pauta para otros países y organismos internacionales. Sin embargo, esta ambición también enfrenta riesgos: mientras Europa regula con firmeza, Estados Unidos y Asia podrían avanzar en el desarrollo de IA sin las mismas restricciones, generando un desbalance competitivo.
El Acta Europea de Inteligencia Artificial representa una apuesta audaz: construir un marco legal que ponga límites claros al poder de la tecnología sin frenar su potencial transformador. Sus prohibiciones buscan proteger a los ciudadanos de prácticas dañinas, y sus obligaciones intentan garantizar transparencia y responsabilidad en el uso de la IA. Pero al mismo tiempo, la norma abre interrogantes sobre su impacto en la innovación, su viabilidad extraterritorial y la protección real de las víctimas frente a abusos algorítmicos.
Para América Latina, este nuevo marco es tanto una referencia como una advertencia. No basta con copiar el modelo europeo: será necesario adaptarlo a contextos distintos, donde los desafíos de inclusión digital, competitividad y capacidad institucional marcan realidades muy diversas. El reto será aprender de las tensiones europeas y proyectar soluciones propias que equilibren innovación, derechos y desarrollo económico.
En definitiva, el RIA no es un simple reglamento: es el inicio de un pacto regulatorio global en torno a la inteligencia artificial. Y aunque aún queda mucho camino por recorrer, su impacto ya se hace sentir en debates legislativos, en estrategias empresariales y en el modo en que entendemos la relación entre tecnología y derechos en el siglo XXI.