
Las decisiones adoptadas en 2026 por las autoridades de protección de datos de Noruega, Alemania e Italia están cuestionando prácticas fundamentales de la publicidad digital. En Noruega, Xandr, empresa perteneciente a Microsoft, recibió una multa de 92 millones de coronas noruegas por el tratamiento ilícito de información procedente de Grindr. En Alemania, cuatro partidos políticos fueron amonestados por utilizar técnicas ilegales de microsegmentación electoral. Mientras tanto, el regulador italiano sancionó a BBVA con 5,508 millones de euros por no respetar la oposición de un cliente a recibir publicidad.
Aunque los acontecimientos responden a conductas distintas, comparten un problema jurídico: la distancia entre las garantías formales de protección de datos y su aplicación efectiva. La existencia de un consentimiento, un acuerdo entre proveedores o un mecanismo para ejercer derechos no demuestra, por sí sola, que el tratamiento sea lícito. Estos casos plantean una cuestión decisiva para las organizaciones: la responsabilidad no termina cuando se documenta una autorización, sino que exige verificar cómo se utilizan los datos y si las decisiones de sus titulares son respetadas.
El 2 de octubre de 2026, la Autoridad Noruega de Protección de Datos, Datatilsynet, adoptó una decisión sancionadora contra Xandr por su participación en operaciones de publicidad programática que involucraban información de usuarios de Grindr. La investigación, iniciada tras una denuncia del Consejo de Consumidores de Noruega en 2020, examinó el tratamiento de identificadores publicitarios, direcciones IP e información que permitía conocer el uso de una aplicación vinculada con la orientación sexual.
Según la decisión comunicada por el Comité Europeo de Protección de Datos, Xandr actuaba como corresponsable del tratamiento y no podía justificar sus operaciones únicamente mediante el consentimiento obtenido por Grindr. La autoridad determinó infracciones de los artículos 6.1 y 9.1 del Reglamento General de Protección de Datos (RGPD), relacionados con la licitud del tratamiento y las categorías especiales de datos personales.
La cuestión jurídica trasciende la relación entre ambas compañías. La corresponsabilidad no depende exclusivamente de lo establecido en un contrato, sino de la participación efectiva en la determinación de las finalidades y los medios del tratamiento. En consecuencia, una empresa que interviene en una cadena publicitaria puede asumir obligaciones propias, aunque no mantenga una relación directa con las personas cuyos datos utiliza. La confianza comercial en un proveedor no sustituye la verificación de la base jurídica aplicable.
En Alemania, la controversia surgió del uso de técnicas de microsegmentación durante las elecciones federales de 2021. Tras denuncias presentadas por la organización noyb, la autoridad de protección de datos de Berlín concluyó que CDU, SPD, Bündnis 90/Die Grünen y Die Linke habían utilizado ilícitamente información sobre intereses políticos para dirigir anuncios personalizados. Las decisiones fueron comunicadas públicamente por noyb el 21 de octubre de 2026.
El problema no radicaba únicamente en la personalización de los mensajes, sino en la utilización de perfiles que reflejaban intereses políticos individuales sin una base jurídica válida. El artículo 9 del RGPD establece una protección reforzada para los datos que revelen opiniones políticas. Esta protección puede resultar relevante incluso cuando determinadas características se deducen del comportamiento de los usuarios, en lugar de obtenerse mediante una declaración expresa.
Las decisiones no establecieron una prohibición general de toda publicidad política personalizada. Sin embargo, evidencian que la segmentación basada en intereses inferidos debe examinarse considerando la naturaleza de la información utilizada. Para las organizaciones que desarrollan campañas digitales, el riesgo jurídico no depende solamente de dónde proceden los datos, sino también de qué características personales permiten conocer o utilizar.
El caso italiano revela una dificultad diferente: la incapacidad de una organización para aplicar efectivamente los derechos de sus clientes. Mediante una resolución del 3 de septiembre de 2026, el Garante per la Protezione dei Dati Personali sancionó a BBVA después de comprobar que un usuario continuó recibiendo comunicaciones comerciales durante siete meses, pese a haber manifestado su oposición mediante la aplicación bancaria y el servicio de atención al cliente.
La entidad explicó que una falla técnica había impedido sincronizar correctamente la preferencia del usuario con el sistema de gestión de relaciones con clientes (CRM). Sin embargo, la autoridad determinó que esta circunstancia no justificaba el incumplimiento. Identificó infracciones de los artículos 5.1.a, 12, 21 y 24 del RGPD, relacionados con la licitud y transparencia del tratamiento, el ejercicio de derechos y la responsabilidad del responsable.
La distinción jurídica es significativa. El derecho de oposición al marketing directo no se satisface únicamente mediante la recepción o el registro de una solicitud. Exige que el tratamiento correspondiente deje de ejecutarse. El caso demuestra que la desconexión entre sistemas internos puede convertirse en una deficiencia jurídicamente relevante cuando impide cumplir una obligación reconocida por la normativa.
Las tres decisiones permiten identificar una exigencia común, aunque cada una responda a circunstancias diferentes. Xandr plantea la responsabilidad frente a datos procedentes de terceros; Alemania, los límites jurídicos de la segmentación basada en características sensibles; y BBVA, la obligación de garantizar que las decisiones de los titulares produzcan efectos dentro de la organización.
Esta lectura se relaciona con el principio de responsabilidad proactiva previsto en el RGPD. Para las empresas, su consecuencia práctica consiste en demostrar la correspondencia entre las finalidades declaradas, los tratamientos realizados y los mecanismos que garantizan los derechos individuales. No se exige una tecnología única para administrar estas obligaciones, pero sí medidas técnicas y organizativas apropiadas que permitan cumplirlas.
La principal implicación empresarial es que las decisiones sobre proveedores, arquitectura tecnológica y campañas comerciales también pueden determinar la exposición jurídica de una organización. La existencia de procedimientos formalmente correctos resulta insuficiente cuando su funcionamiento no permite acreditar el cumplimiento efectivo de las obligaciones aplicables.
Los casos de Noruega, Alemania e Italia no eliminan el consentimiento como fundamento jurídico ni declaran ilícita toda forma de publicidad personalizada. Sus decisiones examinan circunstancias específicas en las que la utilización de datos personales excedió los límites permitidos o no respetó los derechos de sus titulares.
En conjunto, muestran una evolución en la supervisión de la publicidad digital: la responsabilidad se evalúa a partir de lo que las organizaciones efectivamente hacen con la información, y no solamente de lo que sus documentos establecen. El desafío para las empresas no consiste únicamente en obtener consentimiento, sino en mantener un control demostrable sobre los tratamientos que realizanMás allá del consentimiento: la responsabilidad que redefine la publicidad digital en Europa
Autoridad Noruega de Protección de Datos (Datatilsynet). Microsoft company fined NOK 92 million. Octubre de 2026. https://www.datatilsynet.no/en/news/news-2026/microsoft-company-fined-nok-92-million-for-unlawfully-sharing-personal-data/
Comité Europeo de Protección de Datos (EDPB). Norwegian DPA fines Xandr EUR 8 600 000 for unlawful processing of personal data. 16 de octubre de 2026. https://www.edpb.europa.eu/news/norwegian-dpa-fines-xandr-eur-8-600-000-for-unlawful-processing-of-personal-data_en
noyb – European Center for Digital Rights. German DPA finds microtargeting by major political parties illegal. 21 de octubre de 2026. https://noyb.eu/en/noyb-win-german-dpa-finds-microtargeting-major-political-parties-illegal
Garante per la Protezione dei Dati Personali. Provvedimento del 3 settembre 2026 [10291895]. 3 de septiembre de 2026. https://www.garanteprivacy.it/web/guest/home/docweb/-/docweb-display/docweb/10291895
Comité Europeo de Protección de Datos (EDPB). Italian DPA fines BBVA EUR 5 508 000 for failing to respect a customer's objection to direct marketing. 9 de octubre de 2026. https://www.edpb.europa.eu/news/italian-dpa-fines-bbva-eur-5-508-000-for-failing-to-respect-a-customers-objection-to-direct_en
Parlamento Europeo y Consejo de la Unión Europea. Reglamento (UE) 2016/679, Reglamento General de Protección de Datos. 27 de abril de 2016. https://eur-lex.europa.eu/legal-content/ES/TXT/?uri=CELEX:32016R0679
El 21 de agosto de 2026, la Autoridad de Protección de Datos de los Países Bajos (Autoriteit Persoonsgegevens, AP) impuso a Uber una multa de 824,99 millones de euros por utilizar decisiones automatizadas que provocaron la desactivación de cuentas de conductores, afectando directamente su capacidad de generar ingresos. La investigación, originada en reclamaciones de 171 conductores franceses, examinó prácticas desarrolladas entre 2018 y 2022. La resolución, posteriormente difundida por el Comité Europeo de Protección de Datos, identificó infracciones relacionadas con las decisiones automatizadas y la falta de información suficiente a los afectados. Uber recurrió la sanción, por lo que todavía no existe una resolución judicial definitiva.
Menos de un mes después, el 9 de septiembre de 2026, la Superintendencia de Protección de Datos Personales de Ecuador expidió la Resolución SPDP-SPD-2026-0039-R, que establece condiciones para el tratamiento de información biométrica y limita determinadas decisiones automatizadas. Aunque ambos acontecimientos responden a ordenamientos distintos, revelan una preocupación jurídica compartida: la eficiencia tecnológica no justifica que las organizaciones deleguen decisiones que afectan derechos fundamentales sin mecanismos efectivos de control y revisión humana.
La investigación neerlandesa estableció que Uber empleaba sistemas capaces de suspender temporalmente cuentas ante sospechas de fraude o calificaciones negativas y de desactivarlas permanentemente cuando persistían evaluaciones insuficientes. Para los conductores, estas medidas podían significar la interrupción inmediata de sus ingresos. El problema no era la utilización de herramientas automatizadas para detectar irregularidades, sino que sus resultados podían convertirse en decisiones de consecuencias económicas relevantes sin una intervención humana efectiva.
Este punto resulta determinante porque transforma una controversia tecnológica en una cuestión de derechos. La supervisión de trabajadores mediante algoritmos permite identificar comportamientos, evaluar rendimientos y administrar operaciones a gran escala. Sin embargo, cuando las evaluaciones automatizadas condicionan el acceso al trabajo, la organización debe justificar jurídicamente cómo adopta sus decisiones y qué oportunidades reales ofrece para cuestionarlas.
El artículo 22 del Reglamento General de Protección de Datos reconoce el derecho a no quedar sometido a decisiones basadas únicamente en tratamientos automatizados cuando produzcan efectos jurídicos o consecuencias igualmente significativas. La disposición contempla excepciones específicas, relacionadas con la necesidad contractual, una autorización legal o el consentimiento explícito. En los supuestos correspondientes, exige garantías que incluyen intervención humana, posibilidad de expresar el propio punto de vista e impugnación de la decisión.
La relevancia del caso Uber reside precisamente en la diferencia entre disponer de procedimientos de revisión y demostrar que estos permiten examinar efectivamente los resultados del sistema. Esta exigencia encuentra un complemento en la sentencia del Tribunal de Justicia de la Unión Europea, asunto C-203/22, de 27 de febrero de 2025, relativa al acceso a información significativa sobre la lógica de una evaluación crediticia automatizada. Aunque no es un litigio laboral, refuerza la necesidad de proporcionar explicaciones comprensibles que permitan cuestionar decisiones algorítmicas.
La normativa ecuatoriana introduce una dimensión complementaria. El artículo 18 de la Resolución SPDP-SPD-2026-0039-R impide que decisiones con efectos jurídicos o que afecten derechos y libertades fundamentales se fundamenten exclusivamente en sistemas automatizados de identificación biométrica, o mayoritariamente en biometría con intervención humana meramente formal. Además, reconoce el derecho del titular a solicitar una explicación motivada de la decisión. No reproduce íntegramente el artículo 22 europeo: establece restricciones específicas para tratamientos biométricos dentro del régimen ecuatoriano.
La disposición adquiere especial relevancia en las relaciones laborales. Los artículos 7 y 8 contemplan alternativas no biométricas cuando el tratamiento se sustenta en el consentimiento, con especial atención a situaciones de subordinación o dependencia económica, sujetas a las excepciones previstas. Los artículos 13 y 15 incorporan, respectivamente, un examen estricto de necesidad y la obligación de realizar una evaluación de impacto antes de implementar sistemas biométricos. Así, la capacidad técnica de identificar a un trabajador no constituye, por sí misma, una justificación jurídica suficiente para utilizar esa tecnología.
La convergencia entre ambos acontecimientos plantea consecuencias concretas para las organizaciones que utilizan sistemas de reconocimiento facial, controles biométricos de asistencia o herramientas automatizadas de evaluación del desempeño. La responsabilidad corporativa no se limita a verificar que la tecnología funcione correctamente. También comprende identificar quién puede modificar sus resultados, qué información fundamenta las decisiones y cómo se garantiza el ejercicio de los derechos de las personas afectadas. Un proveedor tecnológico puede ejecutar el procesamiento, pero su participación no elimina las obligaciones que correspondan al responsable del tratamiento.
Desde esta perspectiva, el caso Uber demuestra el riesgo de convertir una recomendación algorítmica en una decisión prácticamente irreversible. La regulación ecuatoriana aborda preventivamente una parte de ese problema mediante exigencias de proporcionalidad, evaluación de impacto y supervisión efectiva. La diferencia entre ambos modelos es relevante: mientras la sanción neerlandesa responde a prácticas determinadas, la norma ecuatoriana establece condiciones generales para la utilización de tecnologías biométricas.
La sanción a Uber y la regulación biométrica ecuatoriana evidencian una transformación en la manera de examinar jurídicamente el control tecnológico sobre las personas. La cuestión ya no consiste únicamente en determinar si una organización puede recopilar y procesar información, sino en establecer hasta dónde puede utilizarla para adoptar decisiones que condicionan derechos, oportunidades económicas o relaciones laborales.
Ambos acontecimientos apuntan hacia una exigencia compartida, aunque jurídicamente diferenciada: la automatización debe permanecer sometida a mecanismos de responsabilidad, explicación y control humano efectivo. La controversia pendiente es cómo demostrar que esa supervisión constituye una garantía real y no una formalidad incorporada al funcionamiento del sistema.
Autoriteit Persoonsgegevens. Uber fined nearly 825 million euros for automated driver blocking. 21 de agosto de 2026. https://autoriteitpersoonsgegevens.nl/en/current/uber-fined-nearly-825-million-euros-for-automated-driver-blocking
Comité Europeo de Protección de Datos (EDPB). Dutch DPA fines Uber EUR 824 990 000 for unlawful automated decision-making and insufficient information on profiling. 8 de octubre de 2026. https://www.edpb.europa.eu/news/dutch-dpa-fines-uber-eur-824-990-000-for-unlawful-automated-decision-making-and-insufficient_en
Parlamento Europeo y Consejo de la Unión Europea. Reglamento (UE) 2016/679, Reglamento General de Protección de Datos. 27 de abril de 2016. https://eur-lex.europa.eu/eli/reg/2016/679/spa
Tribunal de Justicia de la Unión Europea. Sentencia en el asunto C-203/22, Dun & Bradstreet Austria. 27 de febrero de 2025. https://juris.curia.europa.eu/juris/document/document.jsf?docid=295841&doclang=ES
Superintendencia de Protección de Datos Personales de Ecuador. Resolución N.º SPDP-SPD-2026-0039-R. Norma General para el Tratamiento de Datos Biométricos. 9 de septiembre de 2026. https://www.spdp.gob.ec/wp-content/uploads/2026/10/SPDP-SPD-2026-0039-R-Norma-General-para-el-Tratamiento-de-Datos-Biometricos-signed.pdf
Un operativo del SENAE en Machala permitió identificar calzado y gorras con signos distintivos de Nike, adidas y Puma, dando paso a actuaciones legales para proteger sus derechos de propiedad intelectual.
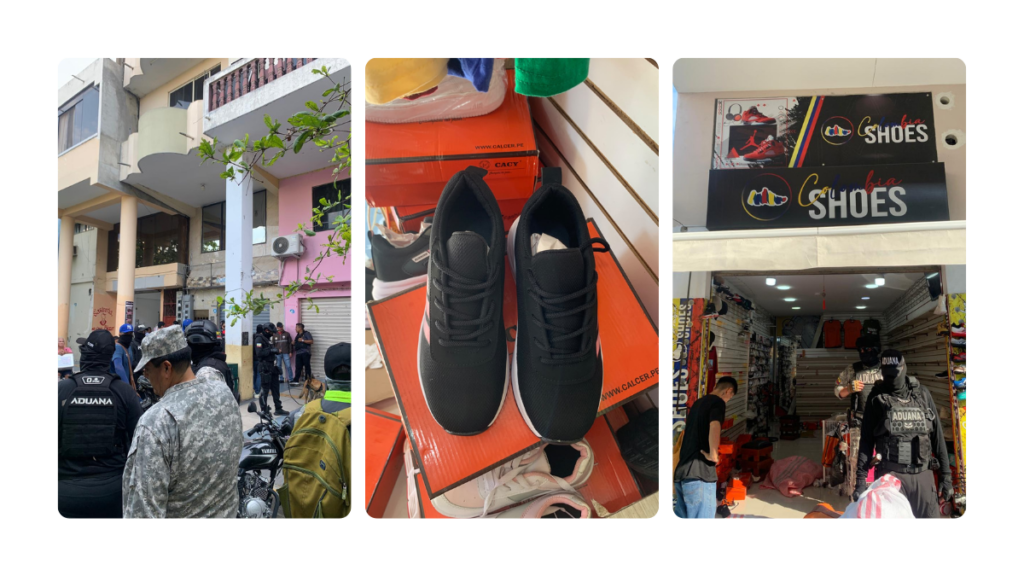
El 14 de octubre de 2026, el Servicio Nacional de Aduana del Ecuador (SENAE), a través del Cuerpo de Vigilancia Aduanera y con apoyo de la Policía Nacional, ejecutó un operativo en el establecimiento comercial Colombia Shoes, ubicado en Machala, provincia de El Oro.
La intervención estuvo precedida por labores de inteligencia que identificaron posibles irregularidades en el almacenamiento y comercialización de calzado de marcas internacionales.
Durante la inspección, los funcionarios encontraron calzado deportivo y gorras con signos distintivos de marcas registradas, además de inconsistencias en el etiquetado y la documentación que respaldaba su ingreso al país. Ante estos hallazgos, las autoridades procedieron a la aprehensión preventiva de las mercancías, que fueron trasladadas a las instalaciones aduaneras de Puerto Bolívar bajo cadena de custodia.
Esta intervención fue la segunda realizada en Machala en aproximadamente un mes. En el primer operativo se incautaron más de 3.000 pares de calzado, mientras que en el segundo se superaron los 2.500, acumulando más de 5.500 pares de calzado intervenidos en un periodo relativamente corto.
La magnitud de estas actuaciones resulta especialmente significativa en una ciudad cuya actividad comercial es de menor escala que la de Quito o Guayaquil. Esta recurrencia pone de relieve la importancia de mantener controles sobre la comercialización de mercancías y fortalecer las acciones de protección de marcas en mercados regionales.
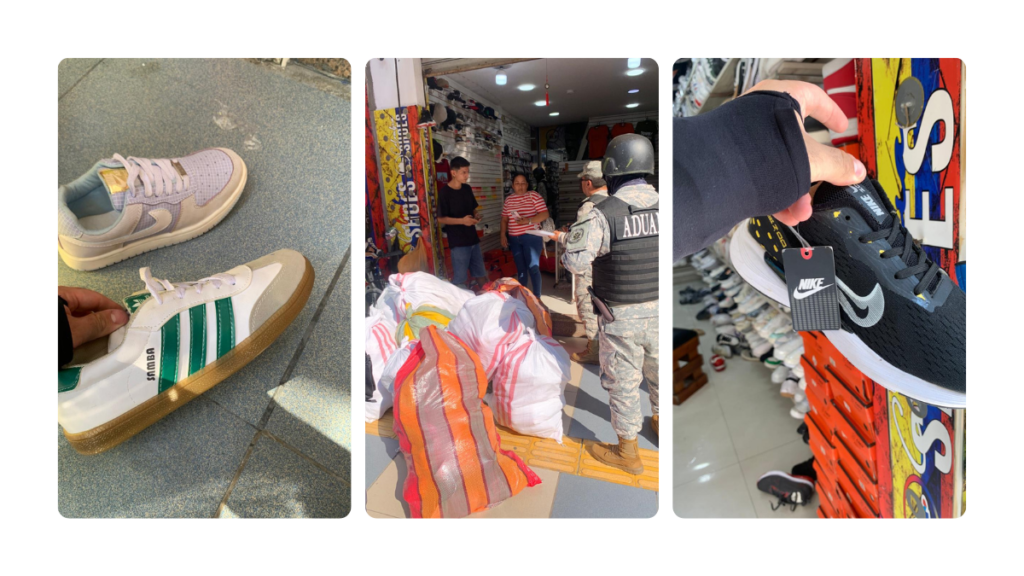
El 27 de octubre de 2026, Luzuriaga & Castro Abogados, en representación de Nike Innovate C.V., adidas AG y Puma SE, compareció ante la Dirección Distrital de Puerto Bolívar del SENAE para ejercer la protección de los derechos de propiedad industrial de estas compañías.
La actuación comprendió signos distintivos como Nike, Swoosh Design y Jumpman; adidas y sus diseños de tres rayas; y Puma y sus elementos gráficos característicos, todos protegidos mediante registros marcarios en Ecuador.
Ante los indicios de una posible utilización no autorizada de estas marcas, la firma solicitó al SENAE poner los hechos en conocimiento de la Fiscalía General del Estado, así como informar sobre la existencia y el estado de un eventual procedimiento administrativo sancionador.
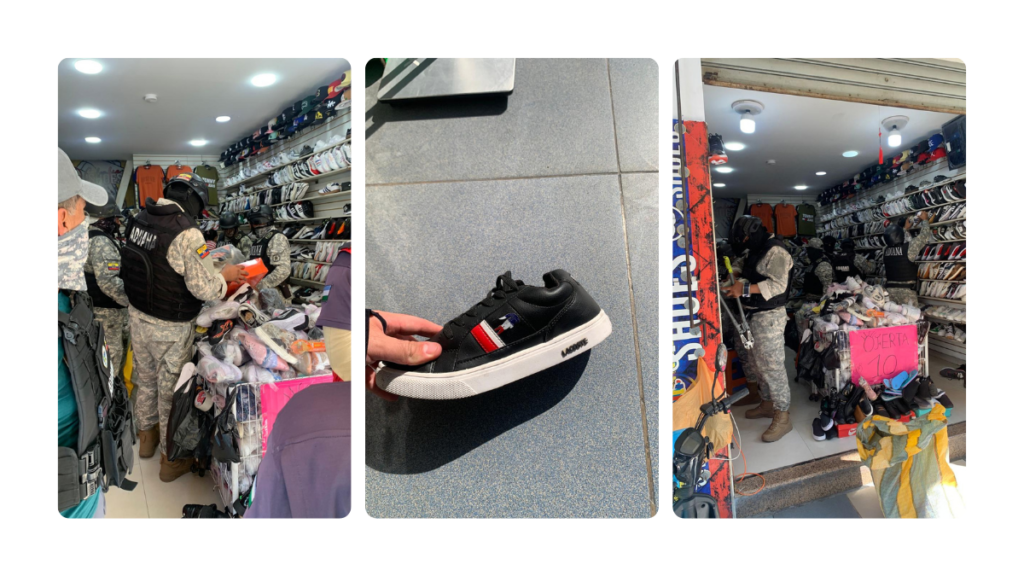
Las circunstancias identificadas durante el operativo plantean posibles implicaciones tanto en materia aduanera como de propiedad intelectual.
El artículo 300 del Código Orgánico Integral Penal (COIP) regula la receptación aduanera, mientras que el artículo 208A contempla los actos lesivos a la propiedad intelectual, incluidas determinadas conductas de almacenamiento y comercialización de productos que vulneren derechos protegidos.
Por su parte, el Código Ingenios y la Decisión 486 de la Comunidad Andina reconocen a los titulares de marcas registradas la facultad de impedir determinados usos no autorizados de sus signos distintivos.
La intervención en Machala evidencia la importancia de la cooperación entre las autoridades aduaneras y los titulares de derechos para identificar posibles infracciones y activar los mecanismos legales correspondientes. La determinación de una eventual falsificación y de las responsabilidades asociadas requiere las verificaciones y decisiones de las autoridades competentes.
Las recientes decisiones judiciales en Estados Unidos revelan que el futuro legal de la inteligencia artificial no depende únicamente de cómo aprende un modelo, sino también de dónde obtiene la información, cómo la conserva y qué mercados puede afectar.
El 29 de septiembre de 2026, el Tribunal de Apelaciones del Tercer Circuito de Estados Unidos confirmó una decisión contra ROSS Intelligence por utilizar contenido protegido de Thomson Reuters para desarrollar un sistema de búsqueda jurídica basado en inteligencia artificial. La sentencia representa un precedente relevante: la innovación tecnológica no constituye, por sí sola, una justificación suficiente para reproducir obras protegidas cuando el producto resultante compite directamente con el mercado de su titular.
El fallo profundiza una controversia que enfrenta distintas interpretaciones del fair use o uso justo. Mientras el Departamento de Justicia estadounidense defiende una interpretación favorable al entrenamiento de modelos de IA, las decisiones judiciales introducen distinciones sobre la procedencia de los datos, su conservación y el impacto económico de su utilización. La pregunta comienza a desplazarse: ¿basta con demostrar que una tecnología transforma información o debe justificarse también cómo fue obtenida?
El conflicto entre Thomson Reuters y ROSS Intelligence surgió por la utilización de notas editoriales de Westlaw, una plataforma de investigación jurídica. Aunque las decisiones judiciales estadounidenses son generalmente de acceso público, las anotaciones elaboradas por sus editores contienen elementos de originalidad susceptibles de protección.
El tribunal consideró que ROSS había utilizado ese contenido para desarrollar una herramienta con una finalidad comercial sustancialmente similar a Westlaw. La relevancia del caso no consiste en prohibir el entrenamiento de inteligencia artificial, sino en reconocer que el carácter tecnológico de un producto no elimina el análisis sobre la sustitución económica. La sentencia también distinguió expresamente el sistema de ROSS de los modelos generativos capaces de producir nuevas expresiones, dejando abiertas interrogantes sobre estos últimos.
La Sección 107 de la Ley de Derechos de Autor estadounidense establece cuatro factores para evaluar el uso justo: finalidad y carácter de la utilización, naturaleza de la obra protegida, cantidad utilizada y efectos sobre su mercado potencial. Ninguno determina automáticamente el resultado.
Esta interpretación adquirió una dimensión política en septiembre de 2026, cuando el Departamento de Justicia intervino en los litigios relacionados con OpenAI para defender el carácter transformador del entrenamiento de modelos lingüísticos. Su argumento vincula esta actividad con la innovación, la competencia y el desarrollo tecnológico estadounidense. Sin embargo, la posición gubernamental no constituye una decisión judicial vinculante ni resuelve las controversias sobre adquisición ilícita de materiales y reproducción de contenido protegido.
Las resoluciones de 2025 en Bartz v. Anthropic y Kadrey v. Meta evidenciaron que el análisis exige distinguir diferentes comportamientos. En el primer caso, el tribunal consideró amparado por el uso justo determinado entrenamiento de Claude, pero rechazó extender esa protección a la creación de una biblioteca permanente de libros obtenidos mediante piratería.
La controversia culminó con un acuerdo judicial de 1.500 millones de dólares, aprobado definitivamente el 20 de julio de 2026. Por su parte, en Kadrey, el tribunal favoreció a Meta respecto del entrenamiento cuestionado, aunque advirtió que una demostración suficiente de perjuicio al mercado podría modificar el análisis jurídico. Estos resultados no establecen inmunidad para la inteligencia artificial; muestran que la procedencia de los materiales y las pruebas aportadas pueden conducir a conclusiones diferentes.
Estas controversias desplazan la atención hacia una dimensión menos visible del desarrollo tecnológico: la gobernanza de los contenidos utilizados para entrenar modelos. Una empresa puede defender la naturaleza transformadora de su sistema y, simultáneamente, enfrentar reclamaciones por reproducciones no autorizadas, conservación de copias o incumplimientos contractuales.
La Oficina de Derechos de Autor de Estados Unidos, en su informe de mayo de 2025 sobre entrenamiento de IA generativa, reconoció que la evaluación del uso justo depende de las circunstancias y de sus posibles efectos sobre los mercados de obras protegidas. Para desarrolladores y empresas que adquieren soluciones de IA, esto exige examinar licencias, fuentes de datos, políticas de conservación y responsabilidades de proveedores, sin presumir que la disponibilidad pública de un contenido equivale a autorización para cualquier explotación.
La incertidumbre judicial también modifica las relaciones comerciales entre desarrolladores y titulares de derechos. Editoriales, medios de comunicación, productores audiovisuales y empresas con archivos especializados pueden negociar condiciones específicas para el entrenamiento de modelos, incluyendo remuneraciones, restricciones de utilización y mecanismos de trazabilidad.
Para América Latina, la principal consecuencia es estratégica, no una aplicación automática de la jurisprudencia estadounidense. Las empresas que contraten tecnologías internacionales o aporten contenidos protegidos deberían evaluar bajo qué legislación se utilizan sus activos, qué derechos se conceden y cómo se distribuye la responsabilidad. La diferencia entre acceder legítimamente a una obra y disponer de autorización para reproducirla adquiere particular relevancia en contratos transfronterizos.
Las decisiones recientes no han establecido una regla universal que autorice o prohíba entrenar inteligencia artificial con obras protegidas. Han demostrado, en cambio, que la transformación tecnológica debe analizarse junto con la procedencia de los materiales, su conservación y el impacto sobre los mercados existentes.
El próximo desafío empresarial no consiste únicamente en defender el uso justo ante los tribunales, sino en construir modelos de adquisición y utilización de contenidos que puedan justificarse jurídica y comercialmente. La trazabilidad de los datos deja de ser una cuestión exclusivamente técnica para convertirse en parte de la gestión de la propiedad intelectual y del valor económico de la innovación.
Tribunal de Apelaciones del Tercer Circuito de Estados Unidos. Thomson Reuters Enterprise Centre GmbH v. ROSS Intelligence Inc., sentencia del 29 de septiembre de 2026. https://www2.ca3.uscourts.gov/opinarch/252153p.pdf
Tribunal de Distrito del Norte de California. Bartz et al. v. Anthropic PBC, resolución de aprobación definitiva del acuerdo colectivo. 20 de julio de 2026. https://law.justia.com/cases/federal/district-courts/california/candce/4%3A2024cv05417/434709/680/
Tribunal de Distrito del Norte de California. Kadrey et al. v. Meta Platforms, Inc., resolución sobre uso justo. 25 de junio de 2025. https://law.justia.com/cases/federal/district-courts/california/candce/3%3A2023cv03417/415175/598/
U.S. Copyright Office. Copyright and Artificial Intelligence, Part 3: Generative AI Training. Versión preliminar, 9 de mayo de 2025. https://www.copyright.gov/ai/Copyright-and-Artificial-Intelligence-Part-3-Generative-AI-Training-Report-Pre-Publication-Version.pdf
Cámara de Representantes de Estados Unidos. 17 U.S.C. § 107 — Limitations on Exclusive Rights: Fair Use. Texto legal vigente consultado en octubre de 2026. https://uscode.house.gov/us/usc/119-120/t17/s107/
Axios. Scoop: DOJ's copyright filing took key agencies by surprise. 19 de septiembre de 2026. https://www.axios.com/2026/09/19/justice-department-openai-new-york-times
La voz se ha convertido en uno de los atributos más vulnerables de la identidad digital. La inteligencia artificial permite reproducir timbres, entonaciones y patrones de expresión con un nivel de realismo capaz de generar confusión sobre quién habla realmente. Sin embargo, el problema jurídico no reside únicamente en la capacidad de imitación, sino en determinar qué derechos pueden invocarse cuando una voz reconocible se utiliza sin autorización.
Dos acontecimientos recientes ilustran las diferentes respuestas legales. El 30 de septiembre de 2026, un tribunal japonés reconoció que la voz humana puede recibir protección mediante los derechos de publicidad vinculados a la personalidad. Días después, el 5 de octubre, la primera ministra italiana Giorgia Meloni solicitó registrar una grabación de su voz como marca sonora ante la Oficina de Propiedad Intelectual de la Unión Europea (EUIPO). Ambos casos plantean una cuestión: ¿puede el derecho proteger la identidad vocal de una persona sin convertir cualquier imitación en una infracción?
La solicitud presentada por Giorgia Meloni comprende una grabación de aproximadamente cuatro segundos en la que pronuncia (Io sono Giorgia Meloni). Según la información publicada por ANSA, el expediente se encontraba bajo examen al momento de su presentación. La iniciativa pretende incorporar una herramienta adicional de protección frente a reproducciones digitales no autorizadas, pero no demuestra que la voz, considerada en su totalidad, pueda convertirse en propiedad exclusiva mediante un registro marcario.
El Reglamento (UE) 2017/1001 permite registrar sonidos siempre que puedan distinguir productos o servicios en el mercado. En consecuencia, el elemento determinante no es únicamente que una voz resulte reconocible, sino que el signo solicitado cumpla una función distintiva. Incluso si la solicitud prospera, su alcance dependerá de la marca protegida, los productos o servicios correspondientes y las circunstancias de utilización. Una imitación de Meloni pronunciando un mensaje diferente no constituiría automáticamente una infracción marcaria.
El caso del actor de doblaje Kenjiro Tsuda ofrece una perspectiva distinta. Tsuda cuestionó la difusión de 188 videos en TikTok que, según su demanda, utilizaban narraciones generadas mediante inteligencia artificial que imitaban su voz. El Tribunal de Distrito de Tokio sostuvo que la voz puede constituir un símbolo de la personalidad y quedar comprendida dentro de los derechos de publicidad cuando posee valor de atracción comercial y se utiliza para explotarlo.
La precisión jurídica resulta esencial: el tribunal no declaró probada una infracción concreta de los derechos de Tsuda. Su solicitud de retirada fue desestimada porque los videos ya habían sido eliminados. No obstante, el razonamiento judicial reconoció la posibilidad de proteger una voz frente a determinados aprovechamientos comerciales no autorizados. La decisión, analizada por el European IP Helpdesk, abre una vía que no depende necesariamente del registro de una grabación específica.
Los casos evidencian una tensión estructural entre dos intereses jurídicos. El derecho de marcas protege signos que permiten identificar un origen empresarial, mientras que los derechos de personalidad tutelan intereses individuales asociados a la identidad. Una voz puede desempeñar ambas funciones, pero sus mecanismos de protección no son intercambiables.
Esta distinción adquiere relevancia cuando una plataforma genera una narración sintética sin reproducir una grabación original. La ausencia de copia literal podría dificultar determinadas acciones basadas en derechos de autor o marcas, sin excluir posibles reclamaciones por explotación de la personalidad, tratamiento ilícito de datos o prácticas engañosas. Tampoco toda imitación resulta ilegítima: deben examinarse su finalidad, el contexto, las excepciones aplicables y los derechos de expresión e información.
La controversia trasciende a artistas y figuras políticas. Empresas que desarrollan asistentes virtuales, campañas publicitarias, audiolibros o contenidos audiovisuales pueden enfrentar conflictos cuando utilizan voces reconocibles sin definir adecuadamente los derechos involucrados. La autorización para grabar una locución no implica necesariamente consentimiento para entrenar sistemas de IA, producir nuevas interpretaciones o permitir su explotación por terceros.
En la Unión Europea, el artículo 50 del Reglamento de Inteligencia Artificial establece obligaciones de transparencia sobre determinados contenidos sintéticos, incluidas las manipulaciones audiovisuales conocidas como deepfakes. Estas disposiciones comenzaron a aplicarse el 2 de agosto de 2026, con ciertas reglas transitorias. Sin embargo, identificar un contenido como artificial no sustituye la necesidad de contar con una base jurídica válida para utilizar la voz representada. La transparencia y la autorización responden a obligaciones diferentes.
Para Ecuador, esta discusión ofrece una referencia útil sin que resulte necesario trasladar automáticamente los criterios europeos o japoneses. La Ley Orgánica de Protección de Datos Personales permite analizar el tratamiento de grabaciones vocales cuando identifican o hacen identificable a una persona. Además, determinadas características de la voz pueden constituir datos biométricos cuando permiten confirmar una identificación única, bajo las condiciones previstas legalmente.
La estrategia empresarial debe partir de una evaluación diferenciada: identificar los derechos sobre las grabaciones, delimitar contractualmente las autorizaciones para clonación y entrenamiento, determinar responsabilidades entre proveedores y usuarios, y establecer mecanismos para detectar usos no consentidos. No existe una única categoría jurídica capaz de resolver todos los conflictos. La protección exige coordinar propiedad intelectual, datos personales, derechos de personalidad y obligaciones contractuales según la jurisdicción involucrada.
Los acontecimientos de Italia y Japón reflejan una transformación en la forma de comprender el valor jurídico de la voz. Mientras el registro marcario busca proteger una manifestación sonora utilizada como signo distintivo, los derechos de personalidad ofrecen una respuesta potencialmente más amplia frente a la explotación comercial de la identidad. Ninguno de estos mecanismos, considerado aisladamente, garantiza impedir una clonación mediante inteligencia artificial.
La cuestión estratégica ya no consiste únicamente en determinar quién puede reproducir una grabación, sino quién está legitimado para generar nuevas expresiones a partir de una identidad vocal reconocible. La defensa efectiva dependerá de la claridad de las autorizaciones, la capacidad de acreditar usos indebidos y la rapidez de respuesta. En un entorno donde una voz puede ser reproducida sin intervención de su titular, la confianza dependerá cada vez más de demostrar su origen y la legitimidad de su utilización.
Agencia de la Unión Europea para la Propiedad Intelectual (EUIPO). Trade Mark Guidelines: Sound Marks. Directrices oficiales de examen, versión consultada en octubre de 2026. https://guidelines.euipo.europa.eu/1922895/1927364/trade-mark-guidelines/14-sound-marks
Parlamento Europeo y Consejo de la Unión Europea. Reglamento (UE) 2017/1001 sobre la marca de la Unión Europea. 14 de junio de 2017. https://eur-lex.europa.eu/eli/reg/2017/1001/oj/eng
European IP Helpdesk. Tokyo court considers publicity rights in AI voice imitation case. 2 de octubre de 2026. https://intellectual-property-helpdesk.ec.europa.eu/news-events/news/tokyo-court-considers-publicity-rights-ai-voice-imitation-case-2026-10-02_en
ANSA. Meloni applies to copyright her voice to combat AI clones. 5 de octubre de 2026. https://www.ansa.it/english/news/politics/2026/10/05/meloni-applies-to-copyright-her-voice-to-combat-ai-clones_566f5d6a-9395-4912-a6ef-1c8a559fdf87.html
Comisión Europea. Transparency obligations under Article 50 of the AI Act. Documento institucional de preguntas frecuentes, consultado en octubre de 2026. https://digital-strategy.ec.europa.eu/en/faqs/transparency-obligations-under-article-50-ai-act
Asamblea Nacional del Ecuador. Ley Orgánica de Protección de Datos Personales. Registro Oficial, Quinto Suplemento N.º 459, 26 de mayo de 2021. https://www.gob.ec/sites/default/files/regulations/2025-01/01%20Ley%20Org%C3%A1nica%20de%20Protecci%C3%B3n%20de%20Datos%20Personales.pdf
Federal Trade Commission (FTC). Approaches to Address AI-enabled Voice Cloning. Abril de 2024. https://www.ftc.gov/policy/advocacy-research/tech-at-ftc/2024/04/approaches-address-ai-enabled-voice-cloning
El 21 de octubre de 2026, sitios gubernamentales, plataformas institucionales y servicios empresariales de distintos países dejaron de funcionar temporalmente. No se trató de un fallo generalizado de internet, sino de decisiones preventivas frente a dos vulnerabilidades críticas detectadas en PHP, uno de los lenguajes utilizados para desarrollar aplicaciones y servicios web. Países como Alemania, Francia, Países Bajos y Bélgica registraron interrupciones, al igual que organizaciones como Wikimedia y el Internet Archive. La crisis mostró cómo una vulnerabilidad en una tecnología ampliamente utilizada puede afectar simultáneamente a instituciones de distintos sectores y regiones.
Lo ocurrido plantea una cuestión que supera el ámbito informático: ¿puede una organización justificar la interrupción de un servicio para evitar una posible vulneración de datos personales? La respuesta requiere examinar el deber jurídico de seguridad, los riesgos conocidos y las alternativas disponibles. PHP2Shell permite estudiar una tensión fundamental del entorno digital: la necesidad de garantizar la disponibilidad de los servicios sin comprometer la confidencialidad e integridad de la información.
Las vulnerabilidades identificadas como CVE-2026-109618 y CVE-2026-109619 permitían potencialmente ejecutar código de manera remota y sin autenticación en servidores afectados. Ambas recibieron una calificación crítica de 9,2 sobre 10. Su gravedad radicaba en la posibilidad de comprometer los sistemas desde su infraestructura básica, incluso antes de que se ejecutaran determinados controles de seguridad de las aplicaciones. El Centro de Respuesta a Emergencias Informáticas de la Unión Europea (CERT-EU) confirmó la publicación de actualizaciones el 21 de octubre y recomendó aplicarlas inmediatamente.
La situación adquirió una dimensión internacional cuando comenzaron a circular detalles técnicos antes de completarse la divulgación coordinada de las vulnerabilidades. Ante la posibilidad de explotación, organismos como la Agencia de la Unión Europea para la Ciberseguridad (ENISA) recomendaron identificar los sistemas afectados, aplicar actualizaciones y considerar su aislamiento cuando no fuera posible corregirlos inmediatamente. La suspensión preventiva de servicios se convirtió así en una alternativa de contención frente a una amenaza que podía extenderse rápidamente.
Sin embargo, resulta necesario distinguir entre vulnerabilidad y vulneración efectiva de datos. Que un sistema haya estado expuesto no significa automáticamente que sus bases de datos fueran comprometidas. La crisis fue global por la distribución del riesgo y las interrupciones preventivas, pero ello no equivale a afirmar que se produjo una filtración masiva confirmada de información personal. Precisamente, esta distinción resulta esencial para determinar cuándo surgen responsabilidades y obligaciones de notificación.
El Reglamento General de Protección de Datos de la Unión Europea establece, en su artículo 32, que los responsables y encargados del tratamiento deben implementar medidas técnicas y organizativas adecuadas al riesgo. Estas comprenden la protección de la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas. En consecuencia, mantener deliberadamente expuesta una infraestructura vulnerable, sin adoptar medidas razonables, puede resultar incompatible con el deber de seguridad, dependiendo de las circunstancias y de los riesgos existentes.
La desconexión preventiva puede interpretarse como una manifestación de diligencia debida cuando otras alternativas no permiten controlar oportunamente una amenaza crítica. No obstante, el RGPD no establece una obligación general de apagar sistemas ante cualquier vulnerabilidad. La decisión debe justificarse atendiendo a la gravedad del riesgo, la disponibilidad de soluciones, la naturaleza de los datos y las consecuencias de interrumpir el servicio. En sectores esenciales, una suspensión indiscriminada también podría afectar derechos y obligaciones relacionados con la disponibilidad y continuidad operativa.
Por otra parte, los artículos 33 y 34 del RGPD regulan la notificación de violaciones de seguridad a las autoridades y, cuando corresponde, a las personas afectadas. La existencia de PHP2Shell no activaba automáticamente estas obligaciones para todas las organizaciones expuestas: era necesario evaluar si había ocurrido una violación de seguridad de datos personales y cuál era su nivel de riesgo. Esta evaluación debía fundamentarse en investigaciones técnicas, documentación y evidencia verificable, conforme a las directrices del Comité Europeo de Protección de Datos.
PHP2Shell también evidenció el papel creciente de la inteligencia artificial en la identificación de vulnerabilidades complejas. Las herramientas de análisis asistido por IA pueden acelerar investigaciones de seguridad y facilitar el descubrimiento de fallos que permanecieron ocultos durante años. Sin embargo, estas mismas capacidades pueden reducir el tiempo necesario para desarrollar mecanismos de explotación. La consecuencia es una reducción del margen disponible para que las organizaciones evalúen riesgos, coordinen respuestas y apliquen medidas de protección.
Este escenario también obliga a revisar la distribución de responsabilidades en las cadenas de suministro tecnológicas. Una empresa puede mantener políticas de privacidad y controles internos adecuados, pero seguir dependiendo de componentes desarrollados por terceros. La protección efectiva de los datos exige supervisar proveedores, gestionar actualizaciones, documentar riesgos y establecer protocolos de respuesta. En el ámbito europeo, el Reglamento de Ciberresiliencia, Reglamento (UE) 2024/2847, refuerza progresivamente las obligaciones de seguridad de determinados productos con elementos digitales, aunque sus requisitos principales todavía se encuentran sujetos a un calendario de aplicación gradual.
La lección más relevante de esta crisis es que las decisiones sobre ciberseguridad no corresponden exclusivamente a los equipos técnicos. Los responsables jurídicos, directivos y encargados de gestión de riesgos deben intervenir en la definición de las medidas de respuesta, especialmente cuando estas pueden afectar la continuidad de servicios o los derechos de los titulares. Una medida técnicamente eficaz no siempre será jurídicamente proporcional, y una decisión jurídicamente defendible debe apoyarse en información suficiente sobre sus consecuencias.
El apagón preventivo asociado a PHP2Shell demuestra que las vulnerabilidades digitales pueden convertirse rápidamente en crisis institucionales y jurídicas de alcance internacional. El acontecimiento pone de manifiesto la fragilidad de infraestructuras compartidas y la necesidad de adoptar decisiones oportunas ante amenazas capaces de comprometer información personal.
Desde la perspectiva de la protección de datos, la prevención constituye una exigencia fundamental de responsabilidad. Sin embargo, actuar preventivamente no significa suspender indiscriminadamente los servicios, sino evaluar las amenazas y escoger medidas adecuadas para contenerlas. La desconexión puede ser legítima en determinadas circunstancias, pero debe responder a una evaluación proporcional del riesgo y acompañarse de mecanismos de continuidad y recuperación.
PHP2Shell deja una reflexión para empresas, gobiernos y reguladores: la protección de datos ya no depende únicamente de impedir accesos indebidos, sino también de la capacidad institucional para reconocer cuándo una infraestructura representa un riesgo inaceptable. En una economía profundamente conectada, preservar la confianza digital exige comprender que, en situaciones excepcionales, mantener un servicio disponible no siempre significa mantenerlo seguro.
1. CERT-EU. (2026). Critical Vulnerabilities in PHP. Security Advisory 2026-018, 23 de octubre de 2026. Documento oficial.
2. Agencia de la Unión Europea para la Ciberseguridad (ENISA). (2026). Joint Statement on Critical PHP Vulnerabilities. 21 de octubre de 2026. Comunicado institucional.
3. Parlamento Europeo y Consejo de la Unión Europea. (2016). Reglamento (UE) 2016/679, Reglamento General de Protección de Datos. Diario Oficial de la Unión Europea. Texto oficial.
4. Comité Europeo de Protección de Datos. (2023). Guidelines 9/2022 on personal data breach notification under GDPR. Directrices oficiales.
5. Parlamento Europeo y Consejo de la Unión Europea. (2024). Reglamento (UE) 2024/2847, relativo a los requisitos horizontales de ciberseguridad para productos con elementos digitales. Diario Oficial de la Unión Europea. Texto oficial.
Una búsqueda en internet, una ubicación, una compra o una fotografía pueden convertirse en piezas de un perfil digital capaz de revelar comportamientos, preferencias e incluso características sensibles de una persona. Por ello, la protección de datos no consiste únicamente en mantener información en secreto: busca determinar quién puede utilizarla, para qué finalidad y bajo qué condiciones.
En Ecuador, este derecho tiene fundamento constitucional y se desarrolla principalmente mediante la Ley Orgánica de Protección de Datos Personales — LOPDP, publicada en 2021. A nivel internacional, uno de los principales referentes es el Reglamento General de Protección de Datos de la Unión Europea — RGPD.
El reto actual consiste en pasar de un cumplimiento basado en formularios y avisos de privacidad hacia una verdadera gobernanza de la información. Las organizaciones necesitan saber qué datos poseen, por qué los utilizan, durante cuánto tiempo los conservan, con quién los comparten y qué riesgos genera cada tratamiento.
Un dato personal es cualquier información que permite identificar directa o indirectamente a una persona. Esto comprende elementos evidentes —nombre, número de identificación o dirección—, pero también direcciones IP, geolocalización, identificadores de dispositivos, hábitos de consumo o combinaciones de información capaces de singularizar a un individuo.
Dentro de esta categoría existen datos que requieren una protección reforzada. La legislación ecuatoriana contempla como sensibles, entre otros, aquellos relacionados con salud, genética, biometría, orientación sexual, religión, ideología, filiación política o identidad cultural. El artículo 9 del RGPD establece igualmente restricciones especiales para determinadas categorías de información.
La protección jurídica gira alrededor de principios como licitud, transparencia, finalidad, proporcionalidad, minimización, seguridad y responsabilidad. Que una empresa pueda técnicamente recopilar información no significa que jurídicamente deba hacerlo. La pregunta correcta no es cuánto dato puede obtenerse, sino cuánto resulta realmente necesario para cumplir una finalidad legítima.
El sistema ecuatoriano se articula alrededor de la Constitución, la LOPDP, su Reglamento General y las disposiciones emitidas por la Superintendencia de Protección de Datos Personales — SPDP. Este marco establece obligaciones para responsables y encargados del tratamiento y mecanismos para que los ciudadanos puedan ejercer control sobre su información.
Europa ha desarrollado uno de los modelos más influyentes mediante el RGPD. Entre sus principales aportes se encuentran la responsabilidad proactiva, la privacidad desde el diseño, la evaluación de riesgos y la obligación de implementar medidas técnicas y organizativas apropiadas.
Existe además una creciente convergencia internacional. Los Principios Actualizados sobre Privacidad y Protección de Datos Personales de la OEA, las directrices de la OCDE y el Convenio 108 del Consejo de Europa muestran que conceptos como finalidad, seguridad, transparencia y responsabilidad han adquirido una dimensión internacional.
La regulación reconoce herramientas para que las personas mantengan cierto control sobre sus datos. En Ecuador existen derechos de acceso, rectificación y actualización, eliminación, oposición, portabilidad y suspensión del tratamiento, además de garantías relacionadas con determinadas decisiones automatizadas.
Estos derechos permiten saber qué información posee una organización, corregir datos inexactos, solicitar su eliminación cuando corresponda o impedir ciertos tratamientos. En otros ordenamientos latinoamericanos suelen agruparse bajo la expresión derechos ARCO: acceso, rectificación, cancelación y oposición.
Su existencia transforma la relación entre organizaciones y ciudadanos. Los datos no dejan de estar protegidos simplemente porque hayan sido entregados a una empresa. El responsable debe mantener procedimientos que permitan atender solicitudes, identificar correctamente al titular y responder dentro de los plazos establecidos por la normativa aplicable.
Las organizaciones deben adoptar medidas administrativas, jurídicas, técnicas y organizativas capaces de demostrar que sus tratamientos respetan la normativa. Esto puede incluir registros de actividades, políticas de conservación, contratos con proveedores, controles de acceso, gestión de incidentes y evaluaciones periódicas de riesgos.
La protección de datos desde el diseño implica incorporar estas garantías antes de lanzar una aplicación, plataforma o servicio. Cuando una operación puede generar un riesgo elevado para los derechos de las personas, puede resultar necesaria una evaluación de impacto que identifique amenazas y establezca medidas para mitigarlas.
La ciberseguridad forma parte de este modelo, pero no lo agota. Un sistema perfectamente protegido contra ataques puede seguir siendo contrario a la normativa si recopila datos excesivos, los conserva indefinidamente o los utiliza para finalidades distintas de aquellas que justificaron su obtención.
La inteligencia artificial ha llevado el debate más allá de las bases de datos tradicionales. Los sistemas actuales pueden utilizar enormes conjuntos de información para descubrir correlaciones, generar perfiles o producir inferencias sobre personas que nunca fueron expresamente proporcionadas.
El Comité Europeo de Protección de Datos — EDPB abordó estas cuestiones en su Opinion 28/2024, dedicada al tratamiento de datos personales en modelos de IA. Uno de los aspectos centrales es que no basta con afirmar que un modelo es anónimo: debe analizarse si existe una posibilidad razonable de extraer, reconstruir o relacionar información con individuos.
También aparecen interrogantes respecto del interés legítimo, la información utilizada para entrenamiento y los datos sensibles empleados para detectar sesgos. La dificultad consiste en permitir determinados desarrollos tecnológicos sin convertir la innovación en una justificación automática para el tratamiento masivo de información.
Una operación aparentemente sencilla de comercio electrónico puede involucrar al comercio, una pasarela de pago, proveedores de marketing, servicios de analítica, empresas logísticas y plataformas de computación en la nube. Cada actor puede tener responsabilidades distintas respecto de los datos tratados.
El principal desafío consiste en identificar correctamente quién actúa como responsable, encargado o tercero y establecer qué ocurre cuando los datos atraviesan fronteras. Las transferencias internacionales requieren especial atención porque una información recopilada en un país puede ser procesada en servidores o por proveedores ubicados en jurisdicciones diferentes.
Las redes sociales intensifican esta complejidad. Los datos publicados voluntariamente pueden combinarse con comportamiento de navegación, geolocalización, interacciones y algoritmos predictivos. Que una información sea pública no significa necesariamente que pueda utilizarse ilimitadamente para cualquier finalidad.
Europa ofrece actualmente un ejemplo especialmente interesante de esta tensión. El denominado Digital Omnibus ha planteado modificaciones orientadas a reducir complejidades regulatorias y facilitar determinadas actividades relacionadas con datos e inteligencia artificial.
El debate no consiste simplemente en elegir entre regulación e innovación. El documento analizado sobre Digital Omnibus muestra precisamente el conflicto entre competitividad, simplificación y preservación de derechos fundamentales: mientras algunos actores consideran necesaria una regulación más flexible, organizaciones de derechos digitales y autoridades han advertido sobre el riesgo de reducir garantías ya consolidadas. Digital Omnibus_ Entre la Simpl…
Especial importancia tienen las discusiones sobre el concepto de dato personal, la pseudonimización y la utilización del interés legítimo en sistemas de IA. El mismo documento advierte que una definición excesivamente relativa del dato personal podría generar situaciones en las que una misma información estuviera protegida para un actor pero no para otro dentro de la cadena tecnológica. Digital Omnibus_ Entre la Simpl…
Esta discusión resume uno de los grandes dilemas regulatorios contemporáneos: simplificar obligaciones puede favorecer la innovación, pero simplificar derechos puede alterar el equilibrio jurídico entre empresas y personas.
Durante años, buena parte del debate empresarial sobre privacidad se concentró en obtener consentimiento. Sin embargo, el consentimiento no convierte automáticamente cualquier tratamiento en legítimo. Deben respetarse también la finalidad, proporcionalidad, transparencia, seguridad y demás principios aplicables.
Algo similar ocurre con la anonimización. Eliminar nombres o números de identificación no garantiza que un conjunto de información deje de ser personal. Cuando existen datos auxiliares que permiten volver a identificar al individuo, el riesgo permanece.
La evolución normativa apunta así hacia un modelo de responsabilidad demostrable. No basta con afirmar que una organización cumple: debe ser capaz de explicar sus decisiones, documentar las bases jurídicas utilizadas, demostrar sus controles y acreditar que ha considerado los riesgos para los titulares.
La protección de datos personales ha dejado de ser una obligación periférica para convertirse en un componente estructural de la economía digital. Cada vez que una organización recopila, combina o analiza información también está tomando decisiones sobre la autonomía, privacidad y capacidad de control de las personas.
Ecuador cuenta con una estructura normativa que aproxima su régimen a estándares internacionales y que está evolucionando hacia una mayor supervisión y especialización. El desafío consiste ahora en trasladar esos principios a los procesos empresariales, plataformas digitales y sistemas tecnológicos.
La inteligencia artificial profundizará esta transformación. El futuro de la protección de datos dependerá menos de extender avisos de privacidad y más de incorporar privacidad por diseño, gestión de riesgos, seguridad, trazabilidad y responsabilidad durante todo el ciclo de vida de la información.
En última instancia, proteger datos no significa impedir que la tecnología utilice información. Significa establecer límites jurídicos capaces de garantizar que la innovación no elimine el control que las personas deben conservar sobre la manera en que son observadas, clasificadas y evaluadas.
Asamblea Nacional del Ecuador. (2021). Ley Orgánica de Protección de Datos Personales. Ecuador.
European Parliament and Council. (2016). Regulation (EU) 2016/679 — General Data Protection Regulation. Official Journal of the European Union.
European Data Protection Board. (2024). Opinion 28/2024 on certain data protection aspects related to the processing of personal data in the context of AI models. EDPB.
Organización de los Estados Americanos. (2021). Principios Actualizados sobre la Privacidad y la Protección de Datos Personales. Comité Jurídico Interamericano.
Council of Europe. Convention 108 and Convention 108+. Council of Europe.
Organisation for Economic Co-operation and Development. OECD Guidelines on the Protection of Privacy and Transborder Flows of Personal Data. OECD.
Superintendencia de Protección de Datos Personales. Portal institucional y normativa de protección de datos. Ecuador.
Doe v. GitHub nació de una pregunta aparentemente sencilla: ¿qué ocurre cuando una herramienta de inteligencia artificial genera código parecido al publicado por un programador, pero omite sus avisos de copyright o atribución? Los demandantes sostuvieron que GitHub, Microsoft y OpenAI habían empleado enormes cantidades de código disponible en repositorios públicos para desarrollar Copilot y Codex.
La controversia llegó al Noveno Circuito bajo una teoría basada en la sección 1202 de la DMCA, norma que prohíbe determinadas conductas relacionadas con la remoción o alteración deliberada de información de gestión de copyright. El tribunal, sin embargo, concluyó que una salida generada por un modelo que nunca incluyó esa información no equivale necesariamente a una obra de la cual dicha información haya sido “removida”. Instituto de Información Legal
Esta distinción cerró una vía relevante de responsabilidad, pero no convirtió el entrenamiento de IA en una actividad jurídicamente libre. El fallo dejó abiertas cuestiones relacionadas con copyright ordinario, contratos, licencias y la forma en que los materiales fueron incorporados al sistema. El propio informe base destaca que el efecto estratégico de Doe fue desplazar el litigio desde los daños asociados a la ausencia de CMI hacia los inputs y los outputs.
Por ello, el verdadero legado de Doe v. GitHub no consiste en haber reducido el riesgo de la inteligencia artificial, sino en haberlo redistribuido a lo largo de toda su cadena de desarrollo: adquisición de datos, entrenamiento, licenciamiento, generación y comercialización.
El primer error al analizar estos conflictos consiste en considerar al entrenamiento de IA como un único acto jurídico. En realidad, existen varias etapas: obtención del material, almacenamiento, preparación del dataset, entrenamiento, ajuste del modelo y generación de resultados. La U.S. Copyright Office ha señalado que las distintas formas de utilización de obras protegidas durante el desarrollo de sistemas generativos deben analizarse atendiendo a sus circunstancias específicas. Oficina de Derechos de Autor de EE. UU.
La segunda variable es la licencia. Que un repositorio sea públicamente accesible no significa que su código esté libre de condiciones. Licencias como MIT, Apache o GPL permiten distintos niveles de reutilización, pero pueden imponer obligaciones relacionadas con atribución, avisos legales, redistribución o acceso al código fuente. Precisamente por ello, el conflicto de Copilot trasciende el copyright tradicional y alcanza también al derecho contractual.
Esta diferencia resulta todavía más importante en el ámbito de la IA abierta. “Código abierto”, “pesos abiertos” e “IA de código abierto” no son conceptos necesariamente equivalentes. La Open Source AI Definition 1.0 de la Open Source Initiative exige libertades para usar, estudiar, modificar y compartir el sistema, además del acceso a los elementos necesarios para hacerlo efectivamente. Open Source Initiative
El resultado es una arquitectura jurídica mucho más compleja. Un desarrollador puede tener permiso para acceder a una obra, restricciones para reutilizarla, argumentos de fair use respecto del entrenamiento y, al mismo tiempo, problemas independientes si el modelo reproduce posteriormente elementos protegidos. No existe una única pregunta sobre copyright de IA, sino varias preguntas encadenadas.
La sentencia del Noveno Circuito en Doe v. GitHub se concentró en una cuestión específica: si la ausencia de información de gestión de copyright en una salida generada podía considerarse una “remoción” bajo §1202(b). La Corte concluyó que la teoría presentada por los demandantes no satisfacía ese requisito cuando el sistema generaba una nueva salida que nunca había contenido originalmente la información. Corte de Apelaciones del Noveno Circuito
Pero el fallo no decidió si sería jurídicamente distinto eliminar avisos, atribuciones o metadatos antes de incorporar una obra al conjunto de entrenamiento. De hecho, el expediente base identifica esta cuestión como una posible “teoría de entrada” que no llegó a resolverse sustantivamente en apelación. Del Código Fuente al Mercado_ C… Por tanto, la procedencia y preparación de los datasets continúa siendo uno de los principales frentes de riesgo.
Esta tendencia se observa claramente en Bartz v. Anthropic. Allí, el debate distinguió entre el uso de obras para entrenar un modelo y la obtención de determinados libros desde bibliotecas piratas. El litigio terminó en un acuerdo colectivo de USD 1.500 millones, cuya aprobación definitiva fue otorgada en julio de 2026. La resolución de aprobación final del acuerdo puede consultarse aquí. Justia Law
El precedente transmite una advertencia empresarial concreta: incluso cuando pueda existir una defensa respecto del propósito transformador del entrenamiento, la forma de adquisición del material puede generar responsabilidad independiente. El riesgo comienza, por tanto, antes de que el modelo sea entrenado.
Dos arquitecturas tecnológicas, dos mapas de riesgo
Para los desarrolladores de IA propietaria, el riesgo se concentra especialmente en la gobernanza de grandes conjuntos privados de entrenamiento. Cuanto mayor sea el corpus, mayor será la necesidad de documentar procedencia, autorizaciones, exclusiones y licencias. La trazabilidad se convierte así en un mecanismo de defensa jurídica además de una práctica técnica.
Los proveedores cerrados cuentan, sin embargo, con una ventaja estructural: pueden centralizar sus procesos de cumplimiento. Auditorías internas, acuerdos de licencia, filtros de contenido y mecanismos contractuales de indemnización pueden administrarse desde una sola organización. El costo puede ser elevado, pero también existe una mayor capacidad de control.
Los sistemas abiertos distribuyen el problema. Un modelo puede ser desarrollado por una organización, modificado por otra, ajustado con nuevos datos por un tercero e integrado finalmente en un producto comercial. En esa cadena pueden coexistir licencias sobre código, datasets, documentación y otros componentes. El riesgo jurídico deja de estar concentrado y se desplaza entre múltiples actores.
Doe resulta especialmente relevante en este contexto porque las reclamaciones contractuales relacionadas con licencias de código abierto no desaparecieron con la decisión sobre la DMCA. El documento base señala expresamente que dichas reclamaciones continuaron siendo una vía jurídicamente relevante. Del Código Fuente al Mercado_ C… Así, que un modelo sea “abierto” no significa que sus usuarios puedan ignorar las obligaciones jurídicas heredadas de los componentes utilizados para desarrollarlo.
El verdadero activo de la IA ya no es solo el modelo: es su trazabilidad
El litigio de inteligencia artificial está evolucionando desde preguntas abstractas hacia interrogantes mucho más probatorios. Ya no basta con discutir si “entrenar una IA” constituye fair use. Los tribunales comienzan a observar qué obras fueron utilizadas, de dónde provinieron, con qué finalidad fueron copiadas y qué efecto puede producir el sistema sobre el mercado de esas obras.
La posición de la U.S. Copyright Office sobre entrenamiento generativo refuerza esta aproximación contextual. La institución no propone una regla universal según la cual todo entrenamiento sea lícito o ilícito; considera que la evaluación depende de factores como el propósito de la utilización, las características de las obras y sus efectos económicos. Oficina de Derechos de Autor de EE. UU.
En este entorno, los departamentos jurídicos necesitarán trabajar cada vez más cerca de desarrolladores, ingenieros y especialistas en datos. Registrar la procedencia de un dataset, identificar sus licencias o conservar información sobre las transformaciones aplicadas puede parecer inicialmente una tarea técnica, pero esas evidencias pueden convertirse posteriormente en elementos decisivos dentro de un litigio.
El cambio fundamental es, por tanto, de gobernanza. El valor jurídico de un sistema de IA no dependerá únicamente de su capacidad para generar buenos resultados, sino también de que su desarrollador pueda reconstruir documentalmente cómo fue construido.
Del “la IA lo generó” al “demuestre cómo llegó hasta allí”
Doe v. GitHub no creó una excepción general para la inteligencia artificial frente al copyright. Su alcance fue más limitado: determinó que determinadas salidas generativas no podían considerarse automáticamente obras de las cuales se hubiera removido información de gestión de derechos bajo §1202(b). Corte de Apelaciones del Noveno Circuito
Sin embargo, esa limitación desplazó el litigio hacia cuestiones potencialmente más profundas. La adquisición de datasets, el cumplimiento de licencias, la reproducción de obras y los efectos económicos de los outputs se están convirtiendo en los verdaderos puntos de conflicto.
Para la IA propietaria, ello exige mayor control y documentación sobre sus fuentes de entrenamiento. Para los ecosistemas abiertos, exige además comprender cómo se transmiten obligaciones jurídicas entre desarrolladores, modelos, componentes y productos derivados.
La principal enseñanza de Doe v. GitHub puede resumirse entonces en una transformación conceptual: el riesgo jurídico de la IA ya no se encuentra únicamente en lo que genera el modelo, sino en toda la historia jurídica que permitió construirlo. En el mercado de la inteligencia artificial, la trazabilidad de datos y licencias empieza a ser tan estratégica como el propio código.
Bibliografía
United States Court of Appeals for the Ninth Circuit. (2026). Doe v. GitHub, Inc., No. 24-7700. Consultar sentencia oficial.
U.S. Copyright Office. (2025). Copyright and Artificial Intelligence, Part 3: Generative AI Training. Consultar informe oficial.
United States Congress / Cornell Legal Information Institute. 17 U.S.C. §1202 – Integrity of Copyright Management Information. Consultar disposición legal.
United States District Court for the Northern District of California. (2026). Bartz et al. v. Anthropic PBC, Document 680, Order Granting Final Approval of Class Action Settlement. Consultar resolución.
United States District Court for the Northern District of California. (2025). Kadrey et al. v. Meta Platforms, Inc., Document 598. Consultar decisión judicial.
Open Source Initiative. (2024). The Open Source AI Definition 1.0. Consultar definición.
U.S. Copyright Office. Artificial Intelligence Initiative. Consultar portal institucional sobre IA y copyright.
Cada interacción digital genera información. Una compra electrónica, una aplicación móvil, una plataforma de inteligencia artificial o un sistema de reconocimiento facial pueden registrar no solo nombres o números de identificación, sino también preferencias, hábitos, ubicaciones y patrones de comportamiento. La protección de datos, por tanto, ya no se limita a mantener información en secreto: busca determinar quién puede utilizarla, para qué finalidad, durante cuánto tiempo y bajo qué garantías.
En Ecuador, este derecho tiene reconocimiento constitucional y se desarrolla mediante la Ley Orgánica de Protección de Datos Personales (LOPDP), vigente desde 2021. La ley regula tratamientos automatizados y no automatizados y reconoce principios, derechos y obligaciones para responsables y encargados. Superintendencia de Datos a escala internacional, el Reglamento General de Protección de Datos de la Unión Europea (RGPD) constituye uno de los principales referentes regulatorios y consolida principios como licitud, transparencia, minimización, limitación de finalidad, seguridad y responsabilidad.
Un dato personal es cualquier información relacionada con una persona identificada o identificable. Por ello, la protección no se limita al nombre o al número de cédula: también puede comprender identificadores digitales, ubicación, comportamiento en línea o diferentes datos que, combinados, permitan reconocer a una persona. La Comisión Europea utiliza esta misma aproximación al explicar que incluso información seudonimizada puede continuar siendo dato personal cuando exista posibilidad de reidentificación. European Commission
La protección se intensifica frente a categorías particularmente delicadas, como información de salud, genética o biométrica. Sobre estos tratamientos operan principios como licitud, finalidad, proporcionalidad, minimización, transparencia, seguridad y responsabilidad proactiva. El consentimiento sigue siendo relevante, pero no representa una autorización universal: debe ser libre, específico, informado e inequívoco. Las Directrices 05/2020 del Comité Europeo de Protección de Datos sobre consentimiento insisten precisamente en estas condiciones. Junta Europea de Protección de Datos
En Ecuador, el sistema se estructura fundamentalmente alrededor de la LOPDP y su Reglamento General. A estas normas se suman las regulaciones emitidas progresivamente por la Superintendencia de Protección de Datos Personales. La sección oficial de resoluciones de la SPDP muestra cómo durante 2025 y 2026 la autoridad desarrolló reglas sobre evaluaciones de riesgo, contratos, transferencias internacionales, anonimización, tratamiento a gran escala, inteligencia artificial, biometría y vulneraciones de seguridad. Superintendencia de Datos
Particular importancia tiene la Resolución SPDP-SPD-2026-0037-R, que reformó la regulación ecuatoriana sobre inteligencia artificial. La norma utiliza los conceptos de acceso, visibilidad y control efectivo sobre los datos para determinar el alcance de determinadas responsabilidades. El documento de análisis proporcionado explica que este enfoque desplaza la atención desde la mera posesión formal de información hacia la capacidad real de conocer, influir o intervenir en el tratamiento y en sus resultados.
En perspectiva comparada, el RGPD mantiene una lógica similar mediante el principio de accountability: las organizaciones no solo deben respetar las reglas, sino estar en condiciones de demostrar su cumplimiento. La Comisión Europea identifica siete principios centrales del régimen europeo, entre ellos limitación de finalidad, minimización, seguridad y responsabilidad. European Commission
Los titulares poseen derechos que les permiten recuperar cierto control sobre la utilización de su información. Entre ellos se encuentran acceso, rectificación, eliminación, oposición, portabilidad y garantías frente a determinadas decisiones automatizadas. El RGPD reconoce igualmente derechos de acceso, rectificación, supresión, restricción, portabilidad, oposición y protección frente a decisiones exclusivamente automatizadas. European Commission
Para responsables y encargados, estos derechos se traducen en obligaciones organizativas. No basta con disponer de una política de privacidad: las empresas deben conocer qué información poseen, determinar su base jurídica, limitar los accesos, definir periodos de conservación, controlar a sus proveedores, implementar medidas de seguridad y conservar evidencia sobre las decisiones adoptadas.
La gestión de vulneraciones muestra con claridad este cambio. La Resolución SPDP-SPD-2026-0040-R, incluida en el catálogo oficial de la SPDP, establece una normativa específica para las notificaciones de vulneraciones de seguridad. Superintendencia de Datos Según el documento aportado, el encargado debe comunicar determinados incidentes al responsable dentro de un máximo de dos días hábiles y el responsable dispone de cinco días hábiles para realizar la correspondiente notificación ante la SPDP; cuando exista riesgo para los titulares, también debe comunicárseles sin demora.
La inteligencia artificial cambia la naturaleza del problema porque ya no solo utiliza datos existentes: también puede inferir nueva información. Un sistema puede construir perfiles, detectar patrones o producir clasificaciones sin necesidad de acceder de manera visible a todos los datos originales. Por ello, el concepto ecuatoriano de “control efectivo” resulta particularmente relevante: la responsabilidad puede vincularse con la capacidad técnica, contractual u organizativa de influir sobre los datos, el tratamiento o los resultados del sistema.
La biometría constituye otro escenario crítico. La Resolución SPDP-SPD-2026-0039-R, oficialmente listada por la Superintendencia, establece una regulación específica para este tratamiento. Superintendencia de Datos La norma parte de la especial sensibilidad de características como rostro, huellas, voz o iris cuando permiten identificar unívocamente a una persona. El análisis suministrado señala además la obligación de evaluar riesgos, realizar evaluaciones de impacto y, en determinados tratamientos fundamentados en consentimiento, ofrecer alternativas no biométricas.
El desafío se amplía en servicios en la nube, comercio electrónico y redes sociales. Una organización puede captar información mediante una aplicación, almacenarla con un proveedor externo, procesarla mediante otro servicio y posteriormente utilizarla con herramientas de inteligencia artificial. En consecuencia, proteger datos implica controlar toda la cadena tecnológica. Esta visión coincide con el NIST Privacy Framework, que plantea la privacidad como parte integral de la gestión empresarial del riesgo.
La principal transformación del derecho de protección de datos es que el cumplimiento está dejando de evaluarse únicamente a través de documentos formales. Una organización puede tener contratos, avisos de privacidad y formularios de consentimiento y, aun así, mantener graves deficiencias si desconoce sus flujos de información o no puede demostrar cómo controla a sus proveedores.
El documento analizado identifica precisamente esta transición dentro del régimen ecuatoriano: la gobernanza exige auditar proveedores, actualizar contratos, conservar registros, gestionar consentimientos y mantener evaluaciones de impacto y evidencia de debida diligencia. De esta manera, la protección de datos se conecta cada vez más con ciberseguridad, contratación tecnológica, compliance, gestión de riesgos y diseño de productos digitales.
La pregunta relevante deja entonces de ser únicamente “¿tenemos autorización para tratar este dato?” y pasa a ser “¿podemos explicar y demostrar por qué necesitamos tratarlo, quién interviene y qué controles hemos implementado?”. Ese cambio resume el tránsito de la privacidad documental hacia la responsabilidad demostrable.
La protección de datos personales no pretende impedir la innovación tecnológica. Su función consiste en establecer condiciones para que la utilización de información sea legítima, proporcional, transparente y segura. En consecuencia, inteligencia artificial, biometría, servicios en la nube o comercio electrónico no son incompatibles con la privacidad, pero requieren una gobernanza capaz de identificar y controlar sus riesgos.
En Ecuador, la combinación entre la LOPDP y la creciente normativa de la SPDP muestra una evolución hacia una regulación más técnica y preventiva. Las nuevas reglas sobre IA, biometría y vulneraciones de seguridad refuerzan la necesidad de conocer los flujos de datos, controlar proveedores, realizar evaluaciones de riesgo y documentar las decisiones adoptadas. Superintendencia de Datos
La verdadera madurez en protección de datos comienza cuando una organización deja de preguntarse únicamente si puede utilizar determinada información y empieza a preguntarse si puede justificar, proteger y demostrar adecuadamente ese uso. En la economía digital, esa capacidad se convierte tanto en una obligación jurídica como en un elemento estratégico de confianza.
Asamblea Nacional del Ecuador. (2021). Ley Orgánica de Protección de Datos Personales. Registro Oficial Suplemento 459. Texto de la LOPDP. Superintendencia de Datos
Presidencia de la República del Ecuador. (2023). Reglamento General a la Ley Orgánica de Protección de Datos Personales. Decreto Ejecutivo No. 904. Consultar el Reglamento General.
Superintendencia de Protección de Datos Personales. (2026). Resoluciones y normativa de protección de datos personales. Repositorio oficial de resoluciones de la SPDP. Superintendencia de Datos
Parlamento Europeo y Consejo de la Unión Europea. (2016). Reglamento (UE) 2016/679 — Reglamento General de Protección de Datos. Texto oficial del RGPD en EUR-Lex.
European Data Protection Board. (2020). Directrices 05/2020 sobre el consentimiento en el sentido del Reglamento (UE) 2016/679. Consultar las directrices del EDPB. Junta Europea de Protección de Datos
European Commission. Principles of the GDPR. Principios del Reglamento General de Protección de Datos. European Commission
Boeckl, K. & Lefkovitz, N. (2020). NIST Privacy Framework: A Tool for Improving Privacy through Enterprise Risk Management. National Institute of Standards and Technology. NIST Privacy Framework.
En septiembre de 2026, una operación de seguridad en el norte de Quito permitió identificar varios inmuebles presuntamente destinados a la producción, almacenamiento y distribución clandestina de bebidas alcohólicas adulteradas. En los lugares intervenidos se encontraron áreas de envasado, materiales de embalaje, etiquetas que imitaban marcas reconocidas y herramientas para elaborar productos con apariencia de originales.
Entre los hallazgos había elementos que reproducían tanto la identidad visual de los productos como ciertos mecanismos de identificación tributaria. Con ello se creaba una apariencia de autenticidad capaz de dificultar que consumidores y distribuidores detectaran las irregularidades.
Según los reportes oficiales difundidos por los medios, la operación también reveló posibles vínculos entre distintos puntos de producción y distribución. Esto sugiere una actividad organizada que iría más allá de la comercialización aislada de mercancías falsificadas.
El caso evidencia una realidad preocupante: detrás de un producto aparentemente legítimo puede operar una cadena de fabricación y comercialización que se vale del prestigio de marcas posicionadas para introducir en el mercado mercancías de origen desconocido.
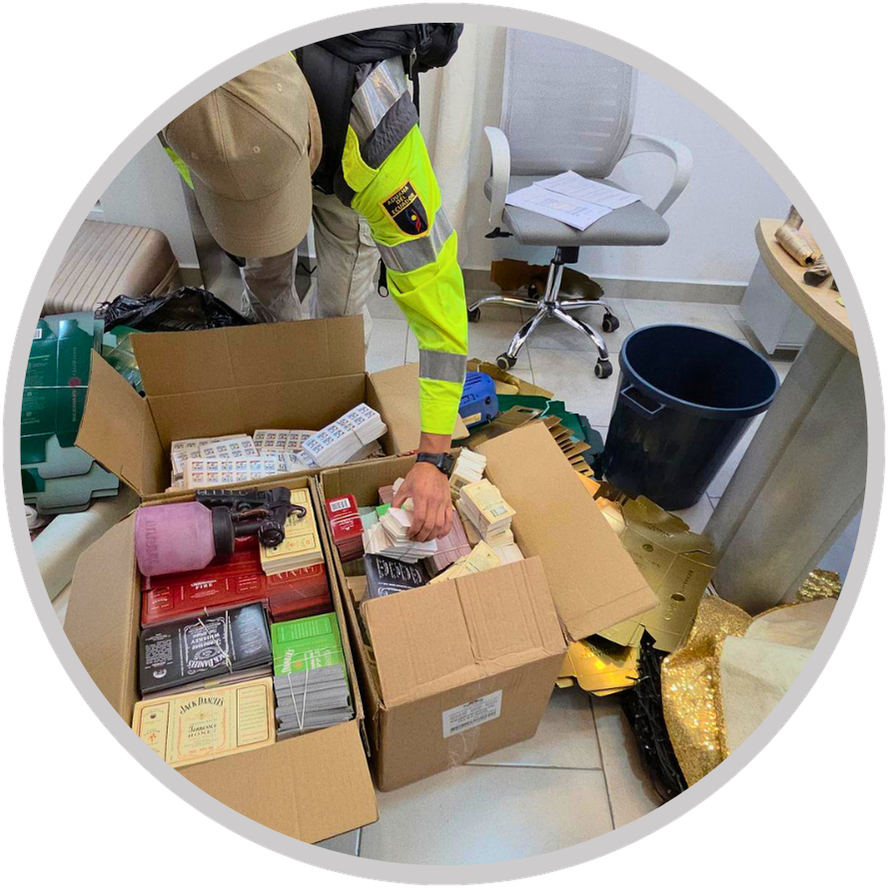
La falsificación de marcas va más allá de reproducir un logotipo sin autorización. En ciertos sectores, también supone imitar etiquetas, envases, sellos y otros rasgos visuales que permiten reconocer un producto y vincularlo con estándares específicos de calidad y seguridad.
En las bebidas alcohólicas, esta práctica resulta especialmente delicada: un envase que parece corresponder a una marca reconocida puede contener sustancias diferentes de las originales, elaboradas sin controles adecuados de calidad, trazabilidad ni seguridad sanitaria.
La identidad comercial se convierte así en un medio de engaño: mientras el consumidor confía en la reputación del fabricante, los falsificadores se aprovechan de esa confianza para introducir productos irregulares en el mercado.
Las consecuencias trascienden el perjuicio económico para los titulares de derechos: abarcan daños reputacionales, afectaciones a la competencia legítima y riesgos directos para la salud pública.
Desde la perspectiva de la protección de marcas, este caso destaca porque las intervenciones abarcaron espacios presuntamente relacionados con distintas etapas de la actividad ilícita.
El hallazgo de materiales de impresión, etiquetas, envases, instalaciones de producción y áreas de almacenamiento evidencia la necesidad de identificar las estructuras que sostienen la circulación de productos falsificados, en vez de concentrarse únicamente en los puntos de venta.
En Ecuador, el artículo 208A del Código Orgánico Integral Penal aborda la falsificación de marcas y otras conductas que vulneran los derechos de propiedad intelectual. Su aplicación depende de los hechos comprobados, los elementos de la infracción y los requisitos legales correspondientes.
A su vez, el régimen de propiedad intelectual faculta a los titulares para proteger y hacer valer sus derechos mediante acciones administrativas o judiciales, según la naturaleza de la infracción.
En este contexto, el enforcement es una herramienta estratégica que integra la investigación, la identificación de infracciones, la recopilación de pruebas y las acciones legales para prevenir, detener y perseguir las vulneraciones de derechos.
El operativo también evidencia la necesidad de coordinar a las autoridades de seguridad, los organismos de control sanitario, las entidades aduaneras y los titulares de marcas. Ante actividades ilícitas que generan diversos riesgos y posibles infracciones, una respuesta integral es indispensable.
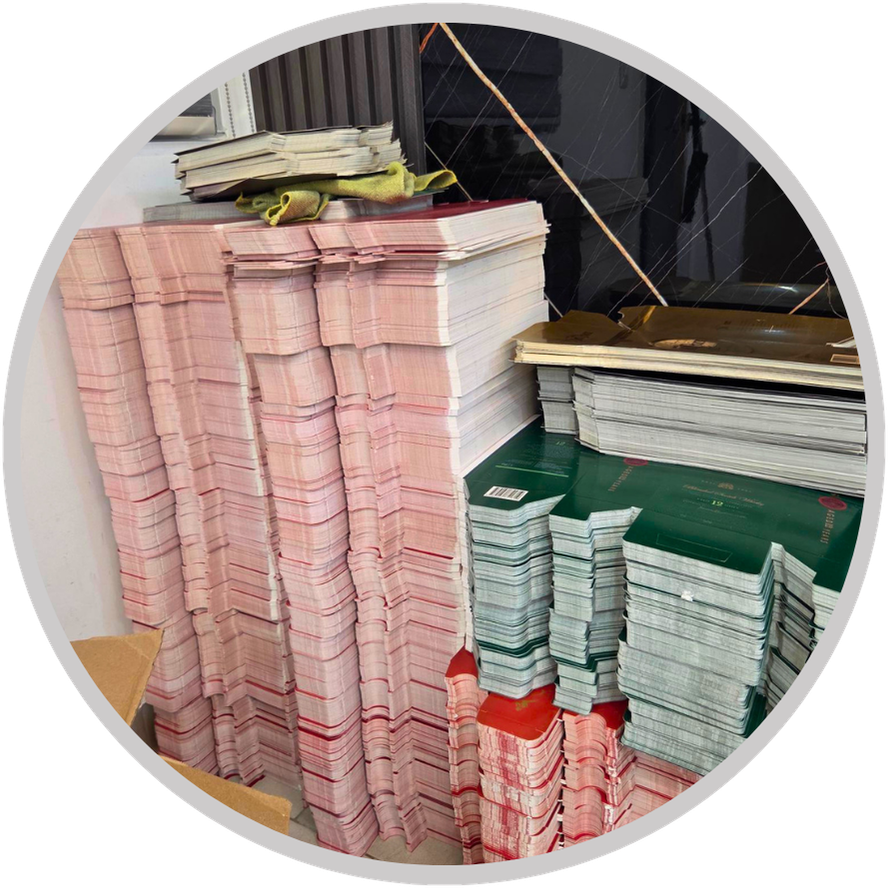
La producción clandestina y la comercialización de productos falsificados pueden afectar a diversos sectores de la economía.
Las empresas legítimas compiten con productos que evaden obligaciones regulatorias, controles de calidad y requisitos legales de comercialización. A su vez, los consumidores pueden adquirir mercancías de procedencia y composición desconocidas, guiados únicamente por los elementos visuales de una marca.
En el caso analizado, los reportes periodísticos señalan posibles vínculos con redes de distribución presentes en distintos territorios. Esto refuerza la necesidad de entender la falsificación como una actividad que puede involucrar cadenas de suministro complejas y, en ciertos casos, estructuras de criminalidad organizada.
No obstante, deben distinguirse las presuntas infracciones de propiedad intelectual de las demás conductas investigadas. La presencia de productos adulterados, etiquetas falsificadas o actividades clandestinas no establece por sí sola todas las responsabilidades penales o administrativas, que deberán determinarse mediante los procedimientos correspondientes.
Este caso permite reconocer que la protección de marcas no puede limitarse al registro de signos distintivos ni a la reacción frente a productos falsificados que ya se encuentran disponibles en el mercado.
Una estrategia efectiva requiere mecanismos de monitoreo, identificación de canales de distribución irregulares, investigación de posibles infractores y coordinación con las autoridades competentes. También exige comprender que los riesgos pueden originarse en etapas anteriores a la comercialización, como la impresión de etiquetas, el reenvase o el almacenamiento clandestino.
Para las empresas, la protección de sus activos intangibles debe integrarse con la gestión de riesgos comerciales, regulatorios y reputacionales. La detección temprana de amenazas puede contribuir a evitar que una infracción marcaria evolucione hacia una afectación más amplia de consumidores y mercados.
En Luzuriaga & Castro Abogados, entendemos que el enforcement constituye una parte fundamental de la protección empresarial. Su finalidad no se agota en detener una infracción específica, sino que busca contribuir a la preservación del valor de las marcas, la seguridad jurídica y la confianza en el comercio legítimo.
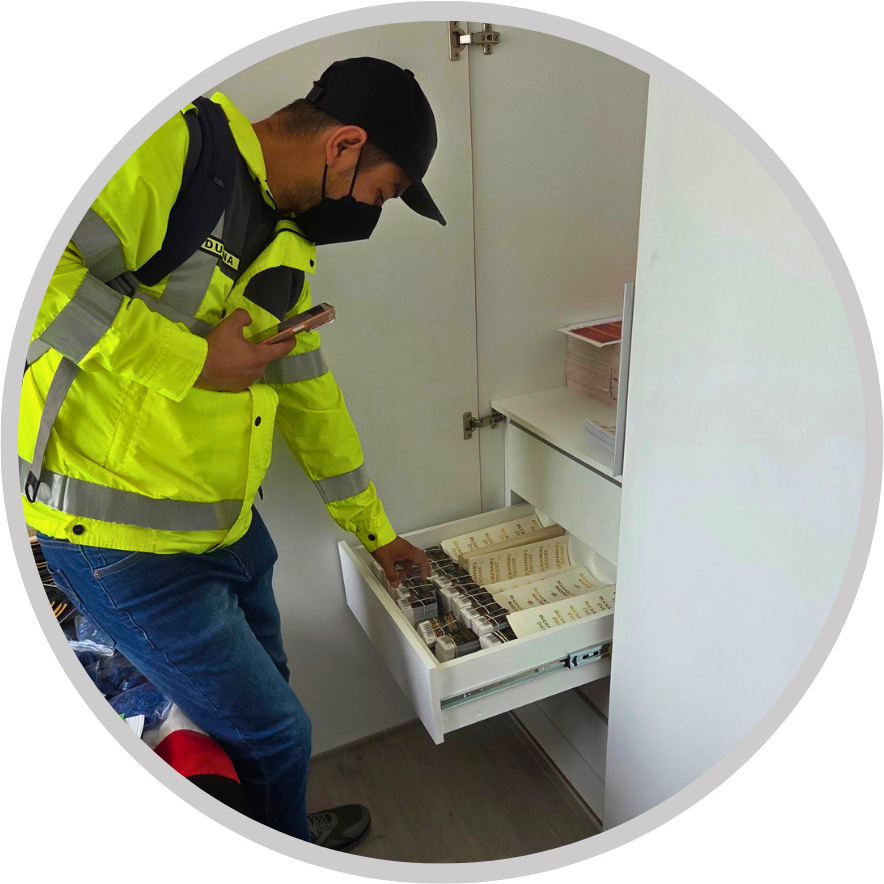
La reciente intervención en Quito evidencia que la falsificación de marcas puede encubrir actividades ilícitas más complejas, con efectos que superan el ámbito comercial.
Cuando una marca se usa para simular autenticidad, el riesgo no afecta solo a su titular: también alcanza al consumidor que confía en el producto, a las empresas que cumplen sus obligaciones y a las instituciones encargadas de garantizar la seguridad y la competencia.
El verdadero alcance del enforcement consiste en identificar y enfrentar las estructuras que posibilitan la falsificación, no solo sus manifestaciones visibles en el mercado.
Fortalecer la protección de marcas en Ecuador exige una visión preventiva, coordinada e integral, en la que la defensa de la propiedad intelectual también contribuya a combatir el comercio ilícito y preservar la confianza de los consumidores.
El Universo — Riesgos sanitarios, comercio formal e intervención interinstitucional.
El Comercio — Investigación y localización del centro clandestino.
La Hora — Hallazgos en distintos inmuebles, etiquetas y cadena de distribución.
Luzuriaga & Castro Abogados — Análisis institucional del marco penal aplicable a los actos lesivos contra la propiedad intelectual.